Apa itu simulasi phishing?
Simulasi phishing adalah latihan keamanan terkontrol yang merekonstruksi serangan phishing realistis tanpa mengekspos karyawan atau sistem bisnis pada ancaman nyata. Karyawan menerima pesan phishing simulasi yang dirancang untuk menguji apakah mereka mengenali tanda-tanda mencurigakan dan menanggapi pesan tersebut dengan benar.
Tujuannya bukan untuk mencari-cari kesalahan karyawan. Simulasi membantu bisnis memahami bagaimana orang bereaksi terhadap upaya phishing nyata dan mengidentifikasi perilaku yang dapat meningkatkan risiko keamanan.
- Simulasi phishing mereproduksi serangan realistis dalam lingkungan yang aman dan terkontrol.
- Karyawan diuji apakah mereka mengenali, menghindari, dan melaporkan pesan mencurigakan.
- Simulasi mengukur perilaku, sementara pelatihan mengajarkan karyawan apa yang harus dicari dan bagaimana merespons.
- Hasil dapat menunjukkan area yang membutuhkan pelatihan kesadaran keamanan tambahan.
- Simulasi yang baik harus mendukung pembelajaran, bukan menghukum karyawan yang melakukan kesalahan.
- Simulasi rutin membantu bisnis melacak apakah kesadaran keamanan meningkat dari waktu ke waktu.
Contoh simulasi phishing
Sebuah bisnis mungkin mengirimkan email reset kata sandi Microsoft 365 palsu atau faktur tak terduga yang berisi tautan uji kepada karyawan.
Jika seorang karyawan mengklik tautan, mengisi informasi di halaman simulasi, atau melaporkan pesan tersebut, sistem mencatat respons itu. Simulasi yang dirancang dengan benar merekam tindakan karyawan tanpa mencuri kredensial nyata atau mengekspos karyawan maupun sistem bisnis pada ancaman siber yang sebenarnya.
Simulasi phishing vs. pelatihan anti-phishing
Pelatihan anti-phishing mengajarkan karyawan cara mengenali dan merespons phishing. Simulasi phishing menguji seberapa baik mereka menerapkan pengetahuan itu dalam situasi yang realistis.
Pelatihan memberikan pengetahuan dan keterampilan untuk mengenali serta menanggapi ancaman. Simulasi menempatkan keterampilan tersebut dalam skenario realistis dan terkontrol.
Keduanya saling melengkapi. Simulasi merupakan bagian dari program kesadaran keamanan yang lebih luas dan dapat mengungkap area di mana karyawan memerlukan bimbingan atau latihan tambahan.
Diuji secara independen dan dianugerahi oleh laboratorium terkemuka industri.
Mengapa simulasi phishing penting bagi bisnis?
Phishing tetap menjadi tantangan human error walaupun bisnis menerapkan kontrol teknis yang kuat. Filter email, perlindungan terhadap malware, dan pertahanan lain dapat memblokir banyak ancaman, tetapi karyawan tetap bisa menerima pesan phishing meyakinkan yang lolos ke kotak masuk mereka.
Simulasi phishing memberi bisnis cara aman untuk menguji bagaimana karyawan bereaksi sebelum serangan nyata terjadi. Simulasi menunjukkan bagaimana orang bertindak ketika menghadapi pesan yang tampak nyata.
Ini dapat mengungkap kelemahan perilaku yang mungkin tidak tampak dalam pelatihan biasa, seperti karyawan yang mengklik tautan mencurigakan atau gagal melaporkan pesan mencurigakan. Simulasi yang efektif memberi bisnis gambaran lebih jelas tentang respons karyawan saat menghadapi ancaman realistis.
Bagaimana simulasi phishing bekerja?
Sebuah simulasi phishing biasanya mengikuti proses sederhana: rencanakan → simulasikan → pantau → analisis → perbaiki.
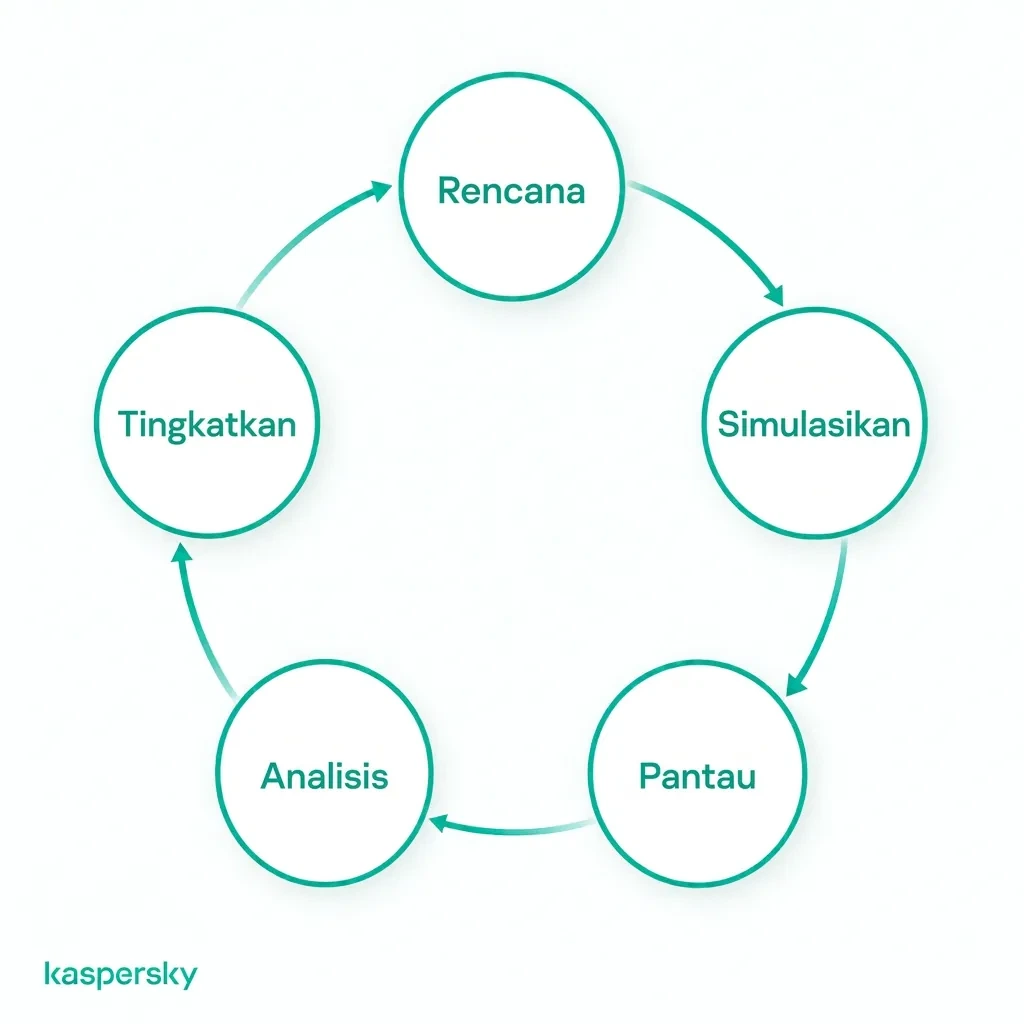
Bisnis menetapkan tujuan latihan dan membuat skenario phishing yang realistis. Pesan simulasi kemudian dikirim dengan cara terkontrol tanpa mengekspos sistem pada malware nyata atau pencurian kredensial.
Simulasi merekam tindakan karyawan seperti:
- Mengklik tautan.
- Memasukkan informasi ke halaman simulasi.
- Membuka lampiran.
- Melaporkan pesan sebagai mencurigakan.
Setelah itu, hasil dianalisis untuk mengevaluasi bagaimana karyawan merespons dan mengidentifikasi perilaku atau area yang perlu ditingkatkan.
Apa yang terjadi jika karyawan gagal dalam simulasi phishing?
Gagal dalam simulasi phishing seharusnya berujung pada umpan balik yang membangun. Ini bukan tentang hukuman.
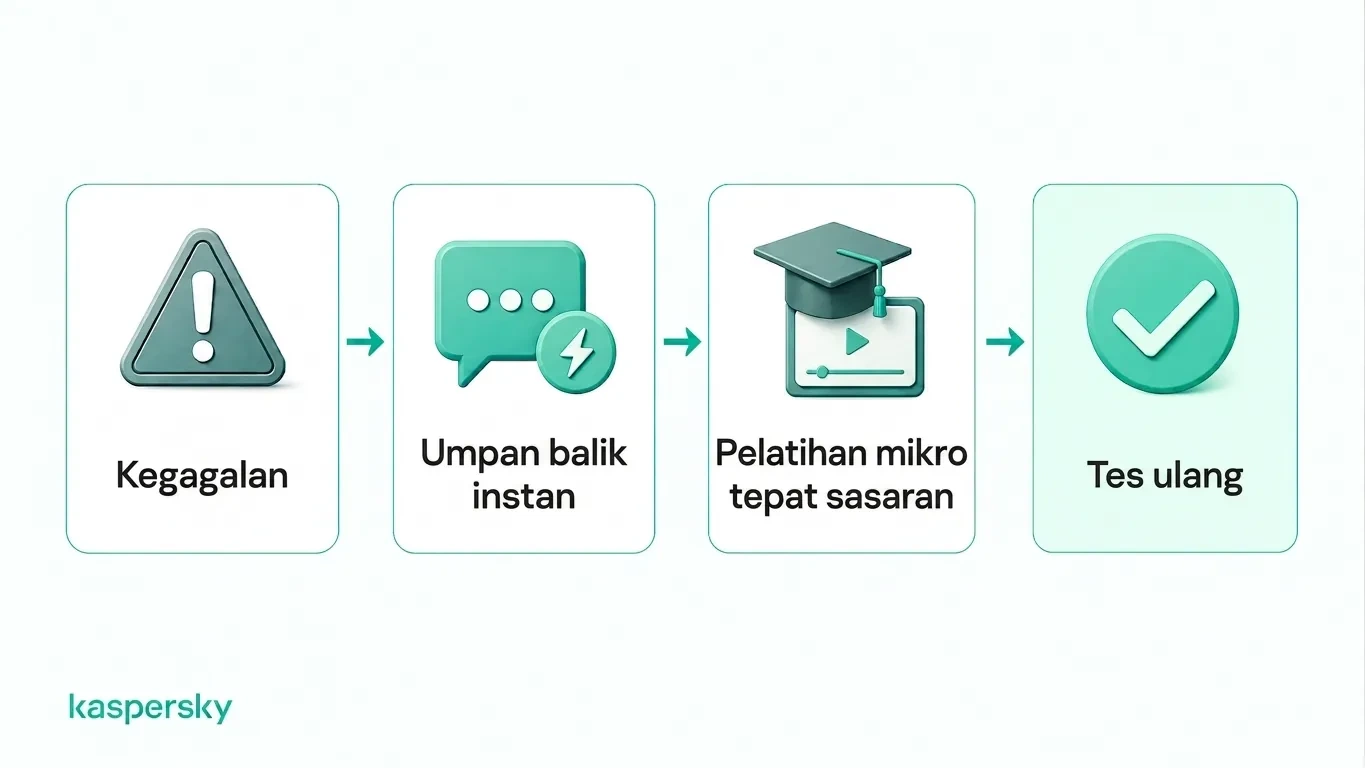
Karyawan sebaiknya ditunjukkan tanda-tanda peringatan yang terlewat saat skenario masih segar, seperti alamat pengirim yang tidak biasa, kata-kata yang mendesak, atau halaman login yang mencurigakan. Pelatihan terarah kemudian dapat memperkuat respons yang benar.
Bisnis juga dapat menguji ulang karyawan nanti untuk melihat apakah perilaku membaik. Tujuannya adalah membangun kepercayaan diri dan kebiasaan yang lebih baik, bukan mempermalukan atau memberi label negatif kepada orang.
Jenis simulasi phishing apa saja yang bisa dipakai bisnis?
Bisnis dapat menggunakan beberapa jenis simulasi phishing untuk menguji respons karyawan di berbagai saluran. Variasi format penting karena tujuannya mengajarkan orang untuk mengenali tanda peringatan mendasar, bukan sekadar menghafal satu template email ujian.
AI dapat membuat skenario spear phishing dan pemalsuan identitas lebih meyakinkan dengan menghasilkan pesan yang terdengar alami, dipersonalisasi, dan identitas palsu yang realistis. Skenario ini menguji apakah karyawan memverifikasi permintaan yang tidak biasa alih-alih hanya mengandalkan penampilan.
|
Jenis simulasi |
Contoh |
Perilaku yang diuji |
|
Email phishing |
Reset kata sandi Microsoft 365 palsu, dokumen bersama palsu, atau faktur palsu |
Apakah karyawan memeriksa tautan, detail pengirim, dan permintaan tak terduga sebelum mengklik |
|
Spear phishing / BEC |
Pesan yang dipersonalisasi tampak berasal dari eksekutif, pemasok, atau rekan kerja yang meminta pembayaran atau informasi sensitif |
Apakah karyawan memverifikasi permintaan tidak biasa dan mengikuti prosedur persetujuan |
|
Smishing |
Pembaruan pengiriman palsu atau pemberitahuan akun yang dikirim lewat SMS |
Apakah karyawan menghindari tautan seluler mencurigakan dan memverifikasi pesan tak terduga |
|
Vishing |
Panggilan telepon simulasi yang meminta detail login, persetujuan pembayaran, atau informasi akun |
Apakah karyawan menantang penelepon tak terduga dan menghindari berbagi informasi sensitif |
|
Phishing kode QR |
Kode QR pada faktur palsu, poster, atau email yang mengarah ke halaman login simulasi |
Apakah karyawan memperlakukan kode QR dengan kehati-hatian yang sama seperti tautan biasa |
Bagaimana bisnis menjalankan simulasi phishing yang efektif?
Simulasi phishing yang efektif harus mencerminkan pesan dan risiko yang kemungkinan ditemui karyawan dalam pekerjaan normal mereka. Tim keuangan mungkin memerlukan skenario faktur atau pembayaran yang realistis. Karyawan lain mungkin lebih sering terpapar reset kata sandi palsu atau pesan pengiriman.
Setiap simulasi harus memiliki tujuan yang jelas. Tujuannya bisa meningkatkan pengenalan phishing, menaikkan tingkat pelaporan, atau menguji bagaimana karyawan merespons teknik serangan tertentu. Skenario juga harus bervariasi dari waktu ke waktu agar karyawan belajar mengenali tanda peringatan yang dapat dipindah-tangankan, bukan hanya mengenali template uji yang sama.
Bisnis dapat secara bertahap memperkenalkan simulasi yang lebih sulit atau lebih dipersonalisasi sambil menjaga kredibilitas dan relevansi terhadap pekerjaan sehari-hari.
Seberapa sering simulasi phishing harus dilakukan?
Tidak ada jadwal tunggal yang cocok untuk semua bisnis. Frekuensi harus bergantung pada kebutuhan organisasi dan sejauh mana program kesadaran keamanan telah matang.
Simulasi rutin umumnya lebih berguna daripada satu tes tahunan karena memungkinkan bisnis memperkuat kebiasaan baik dan mengukur kemajuan dari waktu ke waktu. Tim yang menunjukkan hasil lebih lemah juga mungkin mendapat manfaat dari pengujian yang lebih terarah dan tindak lanjut pelatihan.
Bagaimana bisnis mengukur keberhasilan simulasi phishing?
Hasil simulasi phishing sebaiknya diukur melintasi beberapa kampanye, bukan dinilai hanya dari satu tes.
Metrik yang berguna meliputi:
- Tingkat klik: berapa banyak karyawan yang mengklik tautan phishing simulasi.
- Tingkat memasukkan kredensial: berapa banyak yang memasukkan informasi ke halaman phishing simulasi.
- Tingkat pelaporan: berapa banyak yang melaporkan pesan dengan benar.
- Waktu pelaporan: seberapa cepat pesan mencurigakan dilaporkan.
- Tingkat kegagalan berulang: seberapa sering karyawan yang sama melakukan kesalahan serupa di beberapa simulasi.
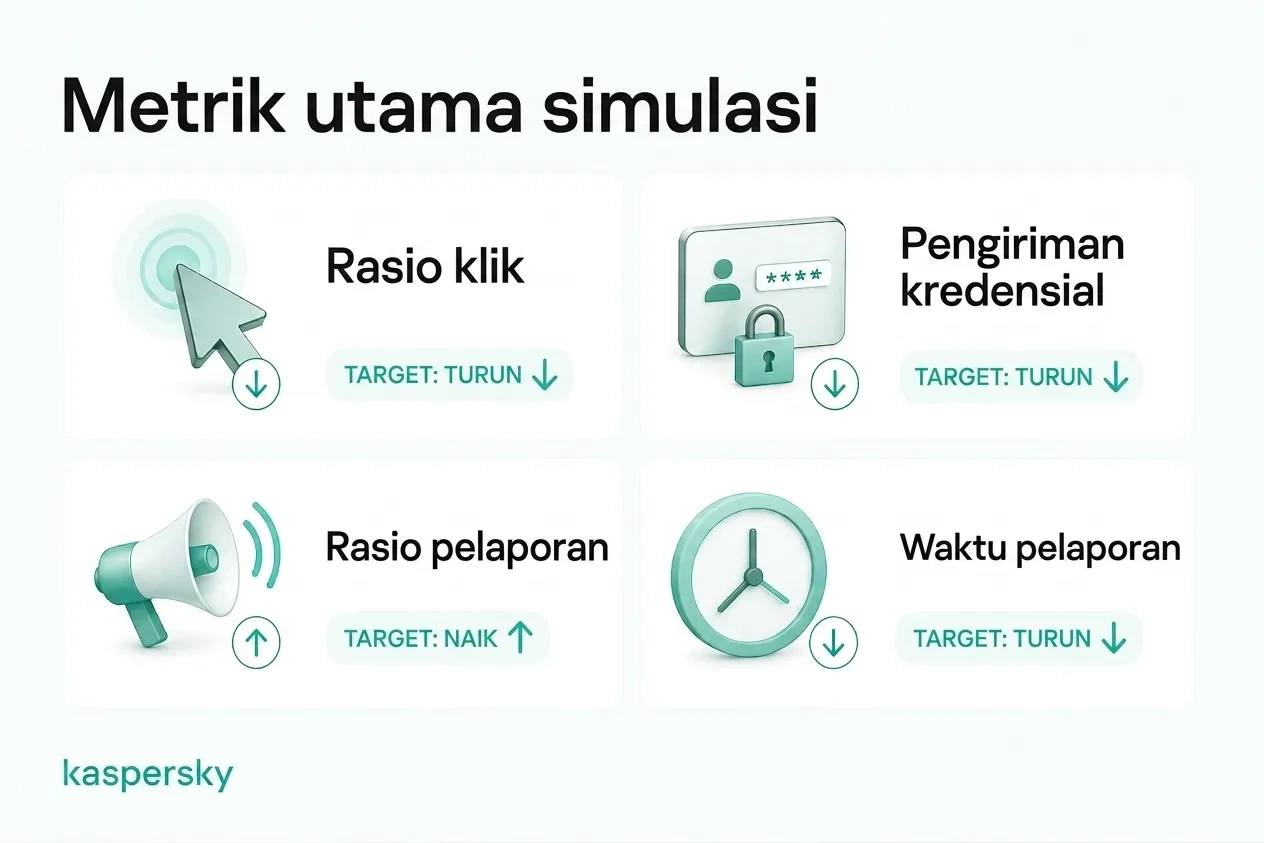
Tingkat klik dapat berguna. Namun itu tidak boleh menjadi satu-satunya ukuran keberhasilan. Meningkatnya tingkat pelaporan dan berkurangnya kegagalan berulang dapat memberi gambaran yang lebih jelas apakah perilaku karyawan benar-benar membaik.
Bagaimana bisnis mengintegrasikan simulasi phishing ke dalam pelatihan kesadaran keamanan?
Simulasi phishing paling efektif ketika menjadi bagian dari program kesadaran keamanan yang berkelanjutan. Bisnis dapat menggunakan siklus pelatihan, simulasi, umpan balik, pengukuran, dan pelatihan ulang terarah untuk terus mengembangkan keterampilan karyawan.
Hasil simulasi dapat mengungkap kesenjangan pengetahuan spesifik dan membantu bisnis memberikan pelatihan tindak lanjut yang lebih relevan daripada memberi semua karyawan materi yang sama. Seiring program berkembang, otomatisasi dapat menyederhanakan penjadwalan kampanye, penugasan pelatihan, pengingat, dan pelacakan kemajuan.
Artikel terkait:
- Apa saja tips pencegahan phishing yang efektif?
- Apa perbedaan utama antara spear phishing dan phishing?
- Bagaimana Anda dapat melindungi diri dari phishing AI?
- Apa itu serangan whaling dan bagaimana cara kerjanya?
Produk yang direkomendasikan:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - unduh versi uji coba gratis selama 30 hari
FAQs
Apakah simulasi phishing legal?
Secara umum, ya, tetapi bisnis harus memastikan simulasi mematuhi aturan ketenagakerjaan, privasi, dan perlindungan data yang berlaku. Di bawah UK, pemantauan karyawan harus sah, adil, dan transparan, jadi organisasi perlu mempertimbangkan bagaimana data simulasi dikumpulkan dan digunakan.
Haruskah Anda memberi tahu karyawan tentang simulasi phishing?
Karyawan sebaiknya mengetahui bahwa pemantauan keamanan dan pengujian kesadaran menjadi bagian dari program keamanan organisasi, tetapi mereka tidak harus selalu diberi pemberitahuan di muka untuk setiap simulasi individu. Ini menjaga realisme sambil tetap mendukung transparansi.
Berapa tingkat klik simulasi phishing yang baik?
Tidak ada “tingkat baik” universal. Ukuran yang lebih berguna adalah apakah tingkat klik dan memasukkan kredensial menurun dari waktu ke waktu sementara tingkat pelaporan meningkat.
Apa yang harus dicari pada alat simulasi phishing?
Carilah template yang realistis, penangkapan data yang aman, metrik pelaporan, pelatihan otomatis, penjadwalan kampanye, kustomisasi, dan pelacakan kemajuan yang mudah. Alat yang baik mendukung pembelajaran berkelanjutan daripada hanya uji sekali saja.