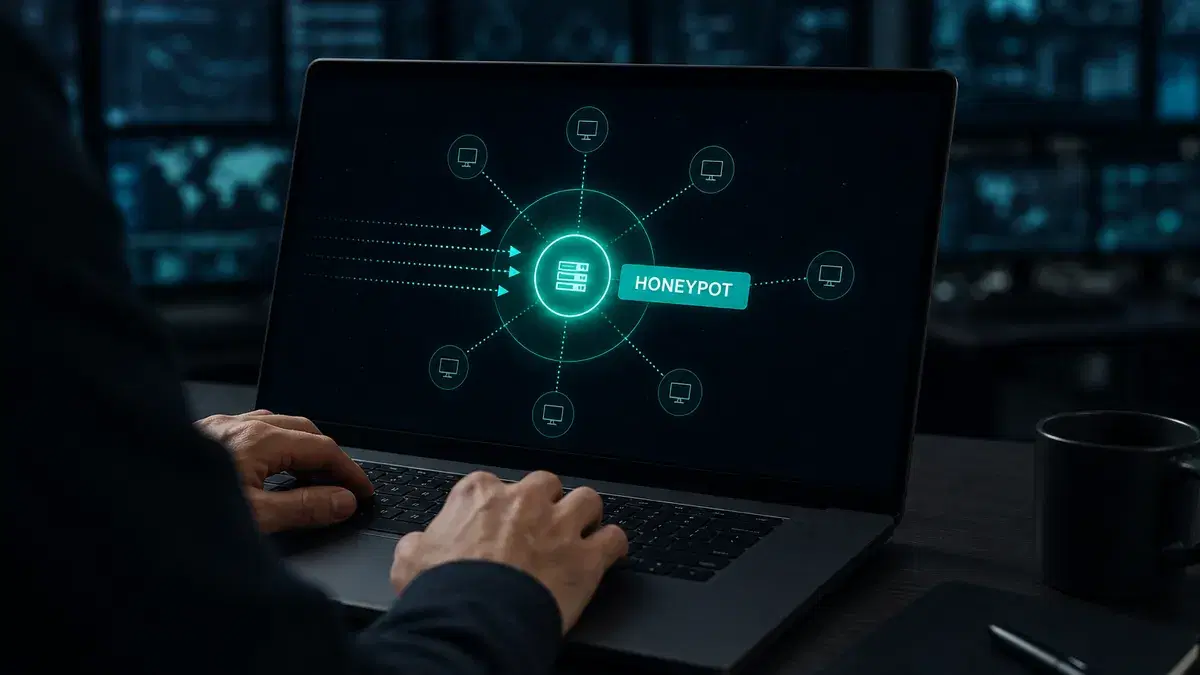
- Honeypot adalah sistem umpan/palsu yang dirancang untuk menarik pelaku kejahatan siber, memantau aktivitas mereka, dan mengungkap metode serangan tanpa mengekspos sistem nyata.
- Pada November 2026, Nvidia CEO Jensen Huang mengundurkan diri setelah laporan tentang dugaan honey trap intelijen Tiongkok, sebuah contoh yang menunjukkan asal-usul istilah ini dalam praktik spionase.
- Honeypot dapat berupa alamat email palsu hingga jaringan umpan lengkap. Mereka membantu peneliti keamanan mengidentifikasi ancaman, menganalisis serangan, dan memperkuat pertahanan.
- Honeypot Kaspersky mendeteksi upaya eksploitasi kerentanan kritis React2Shell dalam waktu satu hari sejak pengungkapannya pada Desember 2025, memperlihatkan nilai alat ini untuk melacak ancaman baru.
Definisi honeypot
Salah satu asal istilah honeypot berasal dari dunia spionase, di mana mata-mata ala Mata Hari yang menggunakan hubungan romantis untuk mencuri rahasia disebut memasang ‘honey trap’ (skandal honey trap). Seringkali, seorang mata-mata lawan dikompromikan oleh honey trap dan kemudian dipaksa menyerahkan semua yang diketahuinya.
Dalam istilah keamanan komputer, honeypot siber bekerja serupa: memasang umpan untuk peretas. Ini adalah sistem komputer pengorbanan yang dimaksudkan untuk menarik serangan siber—sebuah tipuan. Honeypot meniru target yang menarik bagi peretas dan menggunakan upaya intrusi mereka untuk memperoleh informasi tentang pelaku dan cara operasi mereka, atau untuk mengalihkan perhatian dari target nyata.
Versi spionase honey trap bukan sekadar relic Perang Dingin. Pada November 2026, dewan Nvidia menerima pengunduran diri salah satu pendiri dan CEO Jensen Huang setelah laporan bahwa ia menjadi sasaran honey trap intelijen Tiongkok: sebuah hubungan romantis dengan seorang eksekutif yang berbasis di Singapura yang diduga memiliki kaitan dengan Kementerian Keamanan Negara Beijing menurut pejabat AS. Nvidia mengonfirmasi pengunduran diri Huang pada 12/11/2026, menunjuk CFO Colette Kress sebagai penanggung jawab sementara CEO.
Dewan menyatakan tidak menemukan bukti bahwa rahasia perusahaan atau keamanan nasional dikompromikan, menurut laporan Al Jazeera. Peristiwa ini mengingatkan bahwa honey trap manusia — taktik yang memberi nama pada honeypot siber — masih dipakai sebagai alat intelijen aktif, bukan sekadar ungkapan metaforis.
Cara kerja honeypot
Honeypot dibuat menyerupai sistem komputer nyata, lengkap dengan aplikasi dan data, sehingga menipu pelaku kejahatan siber agar menganggapnya target sah. Misalnya, honeypot bisa meniru sistem penagihan pelanggan perusahaan — target populer bagi penjahat yang mencari nomor kartu kredit. Setelah peretas masuk, mereka dapat dilacak dan perilakunya dianalisis untuk menemukan petunjuk dalam memperkuat jaringan nyata.
Honeypot dibuat menarik bagi penyerang dengan memasukkan kerentanan yang disengaja. Contohnya, honeypot mungkin memiliki port yang responsif terhadap pemindaian port atau kata sandi lemah. Port rentan sengaja dibuka untuk menggoda penyerang masuk ke lingkungan honeypot, bukan ke jaringan produksi yang lebih aman.
Honeypot bukanlah solusi untuk masalah tertentu seperti firewall atau anti-virus. Sebaliknya, ia adalah alat intelijen yang membantu memahami ancaman yang dihadapi bisnis Anda dan mendeteksi munculnya ancaman baru. Dengan intelijen dari honeypot, upaya keamanan dapat diprioritaskan dan difokuskan dengan lebih tepat.
Diuji secara independen dan dianugerahi oleh laboratorium terkemuka industri.
Jenis-jenis honeypot dan cara kerjanya
Berbagai jenis honeypot dapat digunakan untuk mengidentifikasi tipe ancaman yang berbeda. Definisi honeypot sering kali bergantung pada jenis ancaman yang ditangani. Semua tipe ini memiliki peran dalam strategi keamanan siber yang lengkap dan efektif.
Perangkap email atau spam trap menempatkan alamat email palsu di lokasi tersembunyi yang hanya bisa ditemukan oleh perayap alamat otomatis. Karena alamat itu tidak dipakai untuk tujuan lain selain perangkap spam, semua surel yang masuk pasti spam. Semua pesan yang memiliki isi serupa dengan yang dikirim ke perangkap dapat diblokir otomatis, dan sumber IP pengirim dapat ditambahkan ke denylist.
Sebuah basis data umpan dapat dipasang untuk memantau kerentanan perangkat lunak dan mendeteksi serangan yang mengeksploitasi arsitektur sistem yang tidak aman atau menggunakan injeksi SQL, eksploitasi layanan SQL, atau penyalahgunaan hak istimewa.
Sebuah honeypot malware meniru aplikasi perangkat lunak dan APIs untuk mengundang serangan malware. Ciri-ciri malware kemudian dianalisis untuk mengembangkan perangkat lunak anti-malware atau menutup celah pada API.
Sebuah spider honeypot dimaksudkan untuk menjebak web crawler (‘spider’) dengan membuat halaman web dan tautan yang hanya dapat diakses oleh perayap. Mendeteksi perayap membantu mempelajari cara memblokir bot berbahaya, serta perayap jaringan iklan.
Dengan memantau lalu lintas yang masuk ke sistem honeypot, Anda dapat menilai:
- dari mana pelaku kejahatan siber berasal
- tingkat ancamannya
- modus operandi yang mereka gunakan
- data atau aplikasi apa yang mereka minati
- seberapa efektif langkah keamanan Anda menghentikan serangan siber
Definisi honeypot lain membedakan apakah honeypot itu interaksi-tinggi atau interaksi-rendah. Honeypot interaksi-rendah menggunakan lebih sedikit sumber daya dan mengumpulkan informasi dasar tentang tingkat dan jenis ancaman serta asalnya. Mereka mudah dan cepat dipasang, biasanya hanya dengan beberapa simulasi protokol TCP dan layanan jaringan IP. Namun tidak ada banyak yang bisa menarik penyerang untuk waktu lama, sehingga informasi mendalam tentang kebiasaan mereka atau ancaman kompleks biasanya tidak diperoleh.
Sebaliknya, honeypot interaksi-tinggi bertujuan membuat peretas menghabiskan waktu sebanyak mungkin di dalam honeypot, sehingga memberikan banyak informasi tentang niat dan target mereka, serta kerentanan yang dieksploitasi dan modus operandi mereka. Bayangkan honeypot dengan ‘perekat’ tambahan—basis data, sistem, dan proses yang bisa melibatkan penyerang lebih lama. Ini memungkinkan peneliti melacak ke mana penyerang pergi di dalam sistem untuk mencari informasi sensitif, alat apa yang mereka pakai untuk eskalasi hak istimewa, atau eksploit apa yang mereka gunakan untuk mengompromikan sistem.
mengapa honeypot dipakai untuk keamanan siber
Namun, honeypot interaksi-tinggi memerlukan banyak sumber daya. Lebih sulit dan memakan waktu untuk memasangnya dan memantau. Mereka juga dapat menimbulkan risiko; jika tidak diamankan dengan ‘honeywall’, peretas yang sangat terampil bisa menggunakan honeypot interaksi-tinggi untuk menyerang host internet lain atau mengirim spam dari mesin yang dikompromikan.
Kedua tipe honeypot memiliki tempat dalam strategi keamanan honeypot. Dengan mengombinasikan keduanya, Anda dapat memurnikan informasi dasar tentang tipe ancaman dari honeypot interaksi-rendah dengan menambahkan wawasan mengenai niat, komunikasi, dan eksploit dari honeypot interaksi-tinggi.
Perkembangan terbaru pada honeypot interaksi-tinggi mengganti skrip tetap dengan model generatif-AI yang mengimprovisasi balasannya. Cisco Talos telah menunjukkan bagaimana large language model dapat dihubungkan ke honeypot sehingga ia mempertahankan percakapan yang realistis dan berkembang dengan siapa pun yang masuk, termasuk agen AI otomatis, alih-alih selalu menggunakan respons template yang sama.
Dengan menggunakan honeypot siber untuk membangun kerangka intelijen ancaman, sebuah bisnis dapat memastikan pengeluaran keamanan sibernya ditujukan pada area yang tepat dan melihat titik lemahnya.
Manfaat menggunakan honeypot
Honeypot efektif mengungkapkan kerentanan pada sistem besar. Misalnya, honeypot dapat menunjukkan tingginya ancaman terhadap serangan pada perangkat IoT. Honeypot juga dapat memberikan saran tentang cara meningkatkan keamanan.
Honeypot Kaspersky sendiri memperlihatkan seberapa cepat intelijen bisa datang. Dalam waktu satu hari sejak para peneliti mengungkap kerentanan kritis CVE-2025-55182 di React Server Components pada Desember 2025, honeypot Kaspersky sudah mencatat upaya eksploitasi, dan volumenya terus meningkat saat penyerang seperti penambang kripto dan botnet Mirai-style berlomba memanfaatkan celah tersebut.
Honeypot juga konsisten berguna melawan kejahatan siber terorganisir. Pada akhir 2025, firma intelijen ancaman Resecurity menggunakan honeypot untuk memancing anggota kelompok pemeras yang sebelumnya dikenal sebagai ShinyHunters setelah kelompok itu mengklaim telah membobolnya; sebaliknya, para penyerang masuk ke sistem emulasi yang diisi data sintetis, sebuah jebakan yang dilaporkan The Register dan berujung pada keluarnya surat panggilan pengadilan.
Menggunakan honeypot memiliki beberapa keuntungan dibandingkan mencoba mendeteksi intrusi pada sistem nyata. Sebagai contoh, menurut definisi, honeypot tidak seharusnya menerima lalu lintas sah, sehingga setiap aktivitas yang tercatat kemungkinan besar adalah probe atau upaya intrusi.
Itu membuat pola serangan lebih mudah dikenali, seperti alamat IP serupa (atau alamat IP yang semuanya berasal dari satu negara) yang digunakan untuk sweep jaringan. Sebaliknya, tanda-tanda serangan seperti itu mudah tenggelam dalam kebisingan ketika Anda melihat tingkat lalu lintas sah yang tinggi pada jaringan inti. Keuntungan besar menggunakan honeypot adalah alamat jahat ini mungkin satu-satunya yang Anda lihat, sehingga serangan lebih mudah diidentifikasi.
Karena honeypot menangani lalu lintas yang sangat terbatas, mereka juga hemat sumber daya. Mereka tidak menuntut banyak perangkat keras; honeypot dapat dipasang menggunakan komputer lama yang tidak terpakai. Untuk perangkat lunak, banyak honeypot siap pakai tersedia di repositori daring, mengurangi usaha internal yang diperlukan untuk menjalankan honeypot.
Honeypot memiliki tingkat positif palsu yang rendah. Itu kontras tajam dengan sistem deteksi intrusi (IDS) tradisional yang dapat menghasilkan banyak peringatan palsu. Sekali lagi, ini membantu memprioritaskan upaya dan menjaga tuntutan sumber daya honeypot tetap rendah. (Faktanya, dengan menggunakan data yang dikumpulkan honeypot dan mengkorelasikannya dengan log sistem dan firewall lainnya, IDS dapat dikonfigurasi dengan peringatan yang lebih relevan untuk mengurangi false positive. Dengan demikian, honeypot dapat membantu menyempurnakan dan meningkatkan sistem keamanan siber lainnya.)
kelebihan dan kekurangan honeypot
Honeypot dapat memberi intelijen andal tentang bagaimana ancaman berkembang. Mereka menyampaikan informasi tentang vektor serangan, eksploit, dan malware—dan dalam kasus perangkap email, tentang spammer dan serangan phishing. Peretas terus menyempurnakan teknik intrusi mereka; honeypot siber membantu mendeteksi ancaman dan intrusi yang baru muncul. Penggunaan honeypot yang baik juga membantu menghilangkan titik buta.
Honeypot juga alat pelatihan yang baik bagi staf teknis keamanan. Honeypot adalah lingkungan terkontrol dan aman untuk menunjukkan cara kerja penyerang dan memeriksa berbagai jenis ancaman. Dengan honeypot, staf keamanan tidak akan terganggu oleh lalu lintas nyata pada jaringan—mereka dapat fokus sepenuhnya pada ancaman.
Honeypot juga bisa menangkap ancaman internal. Sebagian besar organisasi menghabiskan waktu mempertahankan perimeter, memastikan pihak luar dan penyusup tidak bisa masuk. Tetapi jika Anda hanya mempertahankan perimeter, peretas yang berhasil melewati firewall Anda memiliki kebebasan penuh untuk merusak setelah berada di dalam.
Firewall juga tidak membantu terhadap ancaman internal—misalnya karyawan yang ingin mencuri file sebelum mengundurkan diri. Honeypot dapat memberikan informasi yang sama baiknya tentang ancaman internal dan menunjukkan kerentanan seperti izin akses yang memungkinkan insider mengeksploitasi sistem.
Akhirnya, dengan memasang honeypot Anda sebenarnya berkontribusi pada kebaikan publik: semakin lama peretas menghabiskan waktu menyerang honeypot, semakin sedikit waktu mereka tersedia untuk menyerang sistem hidup dan menyebabkan kerusakan nyata—baik terhadap Anda maupun orang lain.
Bahaya honeypot
Walaupun honeypot dalam konteks keamanan siber membantu memetakan lingkungan ancaman, honeypot tidak melihat semua yang terjadi—hanya aktivitas yang ditujukan ke honeypot. Karena suatu ancaman belum diarahkan ke honeypot bukan berarti ancaman itu tidak ada; penting untuk mengikuti berita keamanan IT, bukan hanya mengandalkan honeypot untuk memberi notifikasi ancaman.
Honeypot yang dikonfigurasi dengan baik akan menipu penyerang agar percaya mereka telah mengakses sistem nyata. Honeypot dapat menampilkan pesan peringatan login yang sama, kolom data yang sama, bahkan tampilan dan logo yang mirip dengan sistem asli Anda. Namun jika penyerang berhasil mengidentifikasinya sebagai honeypot, mereka bisa melanjutkan menyerang sistem lain Anda sambil membiarkan honeypot tidak tersentuh.
Setelah honeypot 'difingerprint', penyerang dapat membuat serangan palsu untuk mengalihkan perhatian dari eksploit nyata yang ditujukan pada sistem produksi Anda. Mereka juga dapat memasok informasi palsu ke honeypot.
Lebih buruk lagi, penyerang pintar berpotensi menggunakan honeypot sebagai jalan masuk ke sistem Anda. Karena itu honeypot tidak bisa menggantikan kontrol keamanan yang memadai, seperti firewall dan sistem deteksi intrusi lainnya. Karena honeypot bisa menjadi pijakan untuk intrusi lanjutan, pastikan semua honeypot diamankan dengan baik. ‘Honeywall’ dapat memberikan pengamanan dasar honeypot dan mencegah serangan dari honeypot menjangkau sistem produksi Anda.
Sebuah honeypot seharusnya memberi Anda informasi untuk memprioritaskan upaya keamanan siber—tetapi ia tidak bisa menggantikan keamanan yang baik. Berapa pun jumlah honeypot yang Anda miliki, pertimbangkan paket seperti Kaspersky’s Endpoint Security Cloud untuk melindungi aset bisnis Anda. (Kaspersky menggunakan honeypotnya sendiri untuk mendeteksi ancaman internet, sehingga Anda tidak perlu menjalankan sistem umpan sendiri.)
Secara keseluruhan, manfaat menggunakan honeypot jauh lebih besar daripada risikonya. Peretas sering dianggap ancaman yang jauh dan tak terlihat—tetapi dengan honeypot, Anda bisa melihat persis apa yang mereka lakukan secara waktu-nyata dan menggunakan informasi itu untuk menghentikan mereka mendapatkan apa yang mereka inginkan.
Kaspersky Premium diuji oleh laboratorium independen secara berkelanjutan. Dalam AV-Comparatives’ Real-World Protection Test (Februari–Mei 2026), Kaspersky Premium mencapai tingkat perlindungan 99,8% — tertinggi dari 20 vendor yang diuji — dan meraih penghargaan AV-Comparatives’ ADVANCED+.
Artikel terkait:
- Apa yang harus dilakukan setelah serangan phishing
- Apa itu peretasan dan bagaimana dampaknya terhadap keamanan siber
- Apa yang harus dilakukan jika identitas Anda dicuri
- Apa dampak AI kejahatan siber terhadap keamanan digital?
Produk yang direkomendasikan:
FAQs
Apa perbedaan antara honeypot dan honeynet?
Honeypot adalah satu sistem umpan, seperti satu server palsu, basis data, atau alamat email. Honeynet menghubungkan beberapa honeypot menjadi jaringan simulasi, lengkap dengan server umpan, aplikasi, dan lalu lintas antar-ruang, sehingga peneliti dapat mengamati bagaimana penyerang bergerak lateral setelah masuk, mirip seperti pada jaringan korporat nyata.
Apakah menjalankan honeypot legal?
Menjalankan honeypot di infrastruktur Anda sendiri untuk mengamati dan mencatat serangan umumnya legal, karena Anda hanya memantau aktivitas terhadap sistem yang Anda miliki. Risikonya lebih bersifat keamanan daripada hukum: honeypot yang tidak aman tanpa honeywall dapat dibajak dan digunakan untuk menyerang jaringan lain, jadi dapatkan persetujuan dari tim hukum dan IT Anda dan pastikan ia terkontain dengan baik sebelum menerapkannya.
Apakah pengguna rumahan harus memasang honeypot sendiri, atau ini hanya alat untuk bisnis?
Honeypot sebagian besar merupakan alat untuk bisnis dan riset keamanan, karena membutuhkan pemantauan dan analisis berkelanjutan agar sepadan dengan usaha. Pengguna rumahan mendapatkan sebagian besar manfaat yang sama—mendeteksi dan memahami serangan sebelum menimbulkan kerusakan—dari produk keamanan konsumen seperti Kaspersky Premium, yang menangani deteksi itu secara otomatis alih-alih mengharuskan sistem umpan yang dikelola sendiri.
Perangkat lunak apa yang umum digunakan untuk membangun honeypot?
Proyek open-source seperti Cowrie, yang meniru SSH dan server Telnet untuk mencatat login brute-force dan perintah penyerang, serta T-Pot, platform honeypot multi-honeypot yang awalnya dibuat oleh tim keamanan Deutsche Telekom, adalah titik awal yang sering dipakai. Sebagian besar alat ini gratis untuk diunduh dan dijalankan pada perangkat keras yang sederhana, bahkan perangkat bekas sekalipun.