Mengapa usaha kecil menjadi sasaran peretas?
Usaha kecil menarik perhatian peretas karena mereka menangani data berharga dan transaksi keuangan, namun seringkali memiliki sumber daya lebih sedikit untuk melindungi sistemnya. Pelaku kejahatan siber bisa mengeksploitasi celah ini untuk mencuri uang, membobol akun, atau mendapatkan akses ke organisasi yang lebih besar.
Tidak semua serangan ditujukan pada satu perusahaan secara spesifik. Banyak serangan siber bersifat otomatis atau disebarkan luas, dengan pelaku menggunakan alat untuk mengidentifikasi sistem yang terekspos dan kelemahan keamanan umum. Sebagian lain memang menargetkan bisnis, karyawan, hubungan pemasok, atau proses pembayaran tertentu.
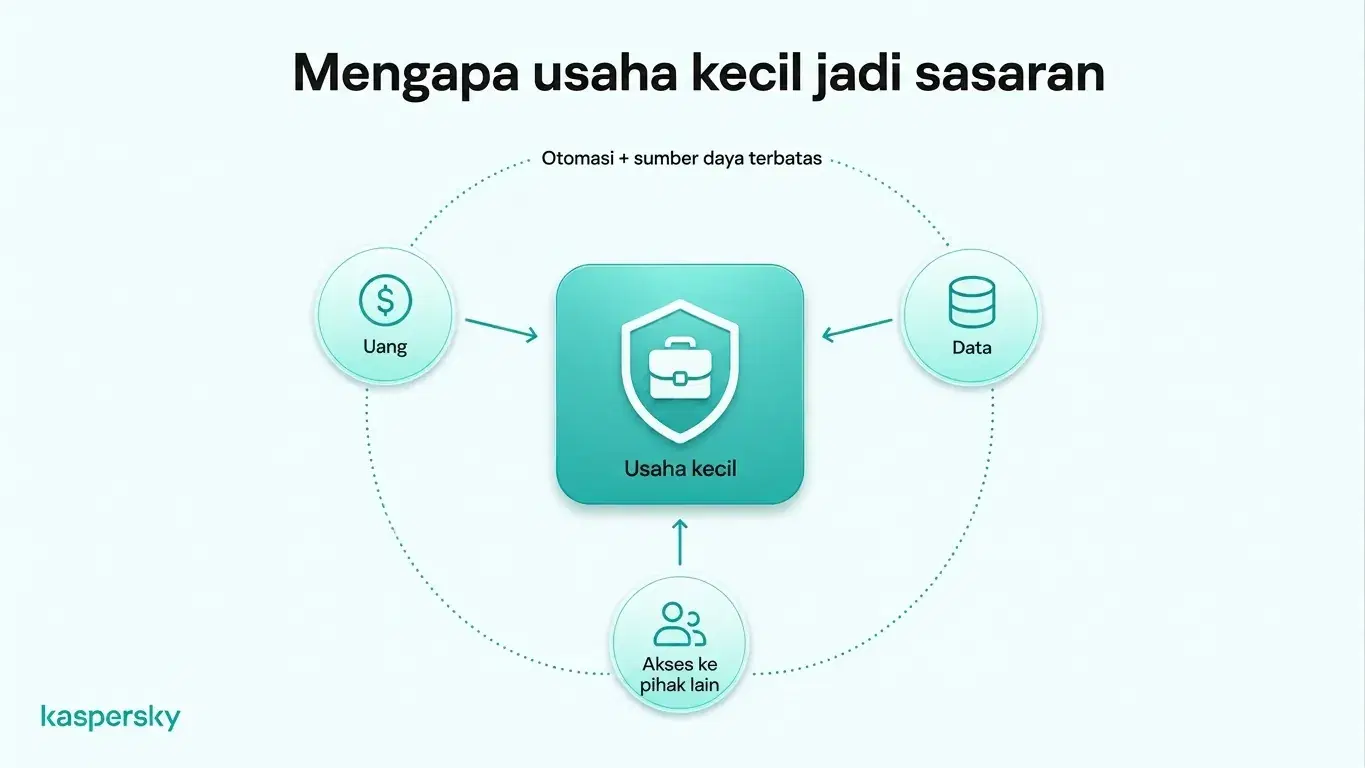
Uang adalah motif yang jelas. Pelaku mungkin mencoba mencuri dari rekening bisnis atau melakukan bentuk penipuan finansial lainnya. Pembayaran tebusan juga merupakan cara bagi peretas untuk mencoba mendapatkan uang secara langsung.
Usaha kecil dapat menyimpan informasi bernilai, termasuk data pelanggan, catatan karyawan, kredensial login, dan data komersial sensitif. Hubungan mereka dengan organisasi yang lebih besar juga bisa membuat mereka menarik sebagai target, karena pelaku kadang memanfaatkan pemasok atau mitra yang dikompromikan untuk mengakses bisnis lain.
Faktor lain adalah sumber daya. Perusahaan kecil mungkin memiliki dukungan IT terbatas dan seringkali lebih sedikit proses keamanan siber formal. Itu tidak berarti usaha kecil otomatis rentan, tetapi dapat membuat kelemahan umum lebih sulit ditemukan dan diperbaiki dengan cepat.
Yang perlu Anda ketahui:
- Usaha kecil bisa ditargetkan secara langsung, tetapi banyak serangan bersifat otomatis atau oportunistik daripada ditujukan pada satu perusahaan secara personal.
- Pelaku kejahatan siber mungkin termotivasi oleh pembayaran penipuan, tebusan, akses ke rekening bisnis, atau data perusahaan dan pelanggan yang bernilai.
- Email bisnis, kredensial karyawan, catatan pelanggan, dan hubungan pemasok semuanya dapat membuat sebuah perusahaan kecil bernilai untuk diserang.
- Koneksi dengan organisasi yang lebih besar juga dapat menciptakan risiko rantai pasokan, menjadikan usaha kecil batu loncatan menuju target lain.
- Keterbatasan sumber daya IT dan sedikitnya proses keamanan tersendiri dapat meningkatkan paparan jika kelemahan umum dibiarkan tak tertangani.
- Perlindungan dasar seperti MFA, kata sandi unik, pembaruan keamanan, keamanan endpoint, kesadaran karyawan, dan cadangan teruji dapat mengurangi banyak risiko yang paling umum.
Bagaimana peretas menyerang usaha kecil?
Peretas umum menyerang usaha kecil melalui phishing, rekayasa sosial, kredensial yang dicuri, malware, ransomware, dan perangkat lunak yang belum ditambal. Metode ini dapat memberi pelaku akses ke rekening bisnis, informasi sensitif, atau sistem penting tanpa memerlukan teknik yang sangat canggih.
Phishing dan kompromi email bisnis
Email phishing, halaman login palsu, penyamaran, dan bentuk rekayasa sosial lainnya sering digunakan untuk mencuri kredensial atau memanipulasi pembayaran.
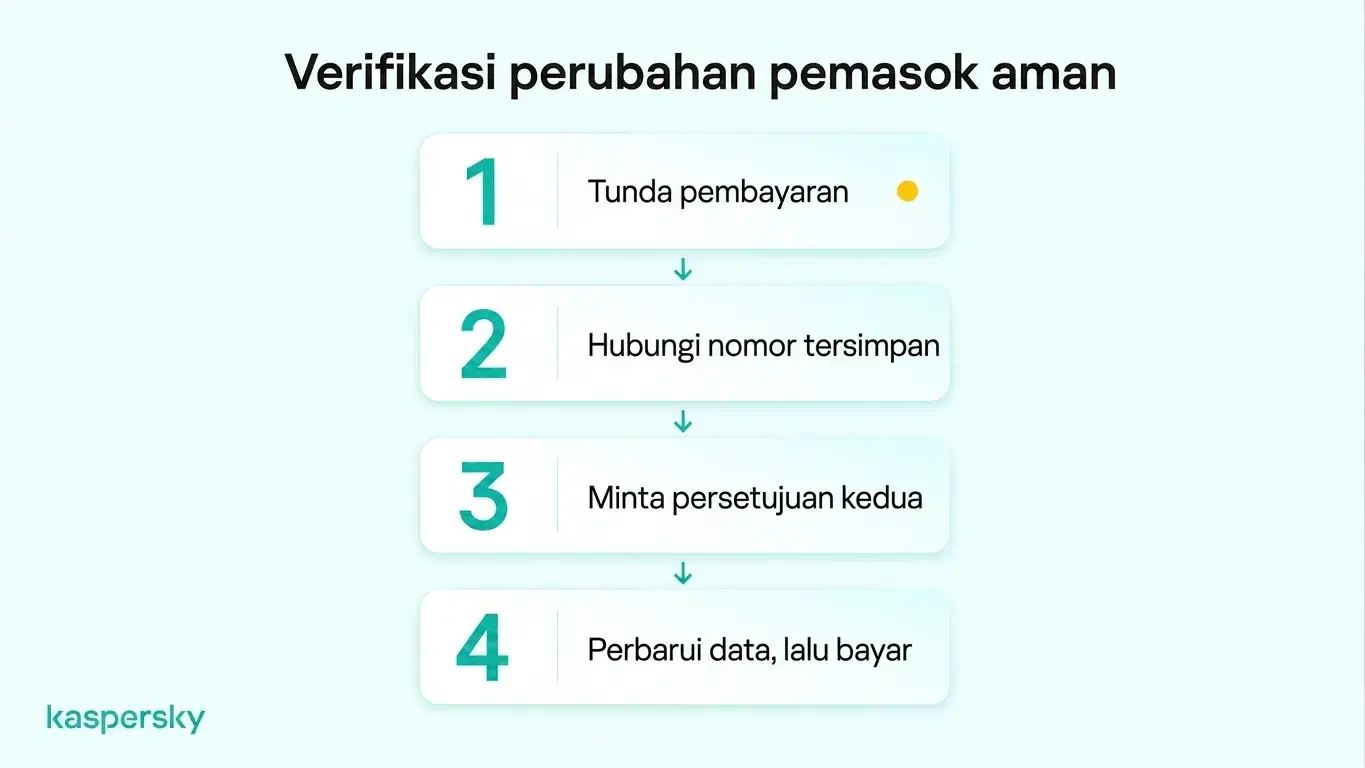
Contoh tipikal adalah faktur pemasok palsu. Pelaku mungkin menyamar sebagai pemasok yang dikenal dan mengirim faktur yang tampak asli, tetapi nomor rekeningnya berbeda. Jika perubahan tidak diverifikasi secara independen, bisnis dapat mengirim uang langsung kepada pelaku.
Malware dan ransomware
Malware dapat mencuri informasi, memantau aktivitas, atau memberi pelaku akses tidak sah ke perangkat. Ransomware dapat mengenkripsi file bisnis dan mengganggu operasi. Beberapa serangan ransomware juga melibatkan pencurian informasi sensitif dan ancaman untuk mempublikasikannya kecuali tebusan dibayarkan.
Kredensial yang dikompromikan
Kata sandi lemah atau kredensial yang bocor dapat memberi pelaku akses ke email bisnis serta berbagai akun lain. Setelah masuk, mereka dapat membaca pesan, menyamar sebagai karyawan, atau menggunakan akun tepercaya untuk menargetkan pelanggan dan pemasok.
Kerentanan perangkat lunak
Aplikasi yang belum ditambal dan alat akses jarak jauh yang tidak aman dapat menjadi titik masuk ke sistem bisnis. Menjaga perangkat lunak tetap didukung dan terbarui membantu menutup kelemahan yang sudah diketahui sebelum pelaku dapat mengeksploitasinya.
Apa yang terjadi saat usaha kecil diretas?
Serangan siber yang berhasil dapat merugikan usaha kecil secara finansial, mengganggu operasi harian, mengekspos informasi sensitif, dan merusak kepercayaan pelanggan. Dampaknya bisa sangat serius bagi perusahaan dengan cadangan keuangan atau sumber daya pemulihan yang terbatas.
Kerugian finansial biasanya menjadi perhatian utama. Biaya bisa berasal dari pembayaran penipuan, pekerjaan pemulihan, kehilangan pendapatan, penggantian sistem, atau tuntutan tebusan. Biaya‑biaya ini sulit ditanggung oleh banyak usaha kecil.
Gangguan operasional bisa sangat merugikan bagi usaha kecil. Jika akun penting, file, sistem pembayaran, atau layanan cloud tidak tersedia, operasi sehari‑hari dapat terhenti. Tanpa dukungan IT khusus, memulihkan akses dan melanjutkan aktivitas normal bisa memakan waktu lebih lama.
Serangan siber juga dapat menyebabkan pelanggaran data yang mengekspos informasi pelanggan, karyawan, atau rahasia bisnis. Bergantung pada data yang terlibat dan peraturan yang berlaku, bisnis mungkin perlu menyelidiki insiden, memberi tahu pihak terdampak, atau melaporkan pelanggaran kepada otoritas terkait.
Pelanggan dan mitra bisnis dapat kehilangan kepercayaan jika informasi sensitif terekspos atau layanan terganggu. Ini bisa sangat merugikan bagi usaha kecil yang sangat bergantung pada pelanggan tetap dan hubungan jangka panjang.
Bagaimana usaha kecil bisa melindungi diri dari peretas?
Usaha kecil dapat mengurangi risiko serangan siber dengan mengamankan akun menggunakan kata sandi kuat dan MFA, menjaga perangkat selalu terbarui, memakai keamanan endpoint, serta melatih karyawan untuk mengenali rekayasa sosial. Cadangan berkala dan prosedur pelaporan insiden yang jelas memberikan perlindungan tambahan.
Amankan akun bisnis. Gunakan kata sandi yang kuat dan unik untuk akun bisnis dan simpan di pengelola kata sandi yang tepercaya daripada menggunakan kembali kredensial yang sama.
Otentikasi multifaktor (MFA) juga harus diaktifkan untuk akun penting seperti email, platform cloud, layanan keuangan, dan akun administrator. Karyawan hanya harus memiliki akses ke sistem dan informasi yang mereka perlukan sesuai peran mereka.
Lindungi perangkat dan perangkat lunak. Laptop, ponsel, dan perangkat lain milik bisnis harus segera menerima pembaruan keamanan. Keamanan endpoint yang andal juga dapat membantu mendeteksi dan memblokir malware, ransomware, situs berbahaya, dan ancaman lainnya. Perangkat lunak tua atau tidak lagi didukung sebaiknya diganti jika memungkinkan karena dapat memberi akses ke sistem penting perusahaan.
Diuji secara independen dan diberi penghargaan oleh laboratorium terkemuka di industri.



Karyawan harus tahu cara mengenali phishing dan permintaan pembayaran yang tidak biasa. Bisnis juga sebaiknya membuat prosedur verifikasi sederhana agar staf tidak harus bergantung pada satu email atau pesan untuk menilai keasliannya.
Bersiap menghadapi insiden keamanan potensial. Simpan cadangan yang aman dari data bisnis penting dan uji secara berkala untuk memastikan informasi benar‑benar dapat dipulihkan. Karyawan juga harus mengetahui siapa yang harus dihubungi jika menerima pesan mencurigakan, kehilangan perangkat, atau menduga akun telah dikompromikan.
Artikel terkait:
- Apa itu situs penipuan dan bagaimana cara menghindari situs penipuan?
- Apa yang dibutuhkan malware untuk berkembang
- Cara menghindari pencurian data
- Mengapa keamanan siber usaha kecil penting untuk perlindungan Anda?
Produk yang direkomendasikan:
FAQs
Bisakah peretas menyerang usaha kecil yang tidak memiliki situs web?
Bisa. Situs web hanyalah salah satu kemungkinan titik masuk. Pelaku dapat menargetkan email bisnis, akun cloud, perangkat karyawan, layanan akses jarak jauh, kata sandi, dan pemasok meskipun perusahaan tidak memiliki situs publik.
Bagaimana usaha kecil mengetahui apakah peretas sudah mendapat akses ke sistemnya?
Tanda peringatan dapat meliputi notifikasi login yang tidak dikenal, perubahan kata sandi tak terduga, aturan penerusan baru di email, pembayaran yang mencurigakan, perangkat lunak tidak dikenal, atau perangkat yang berperilaku berbeda. Perangkat lunak keamanan dan log aktivitas akun juga dapat membantu mengidentifikasi akses yang mencurigakan.
Siapa yang bertanggung jawab atas keamanan cloud?
Keamanan cloud biasanya merupakan tanggung jawab bersama antara penyedia dan bisnis yang menggunakan layanan. Penyedia umumnya melindungi infrastruktur cloud yang mendasari, sementara pelanggan tetap bertanggung jawab atas area seperti keamanan akun, izin akses, konfigurasi, dan data yang disimpannya. Pembagian tanggung jawab yang tepat bergantung pada layanan cloud yang digunakan.
Industri mana yang paling sering menjadi sasaran serangan siber?
Menurut Laporan Investigasi Pelanggaran Data Verizon 2026, sektor manufaktur, jasa profesional, administrasi publik, kesehatan, dan keuangan mencatat beberapa jumlah pelanggaran data terkonfirmasi tertinggi. Namun, bisnis di semua industri dan ukuran menghadapi risiko serangan siber.