Bagaimana pelaku penipuan memperoleh informasi pribadi Anda?
Pelaku penipuan dapat memperoleh informasi pribadi dengan banyak cara. Terkadang mereka memperdaya orang agar mengungkapkan data melalui pesan phishing, situs palsu, panggilan penipuan, kuis, survei, atau bentuk rekayasa sosial lainnya. Informasi juga bisa dicuri langsung dari perangkat menggunakan malware, terungkap dalam kebocoran data, dikumpulkan dari sumber publik, atau diperoleh melalui metode fisik seperti skimming kartu atau surat yang dicuri.
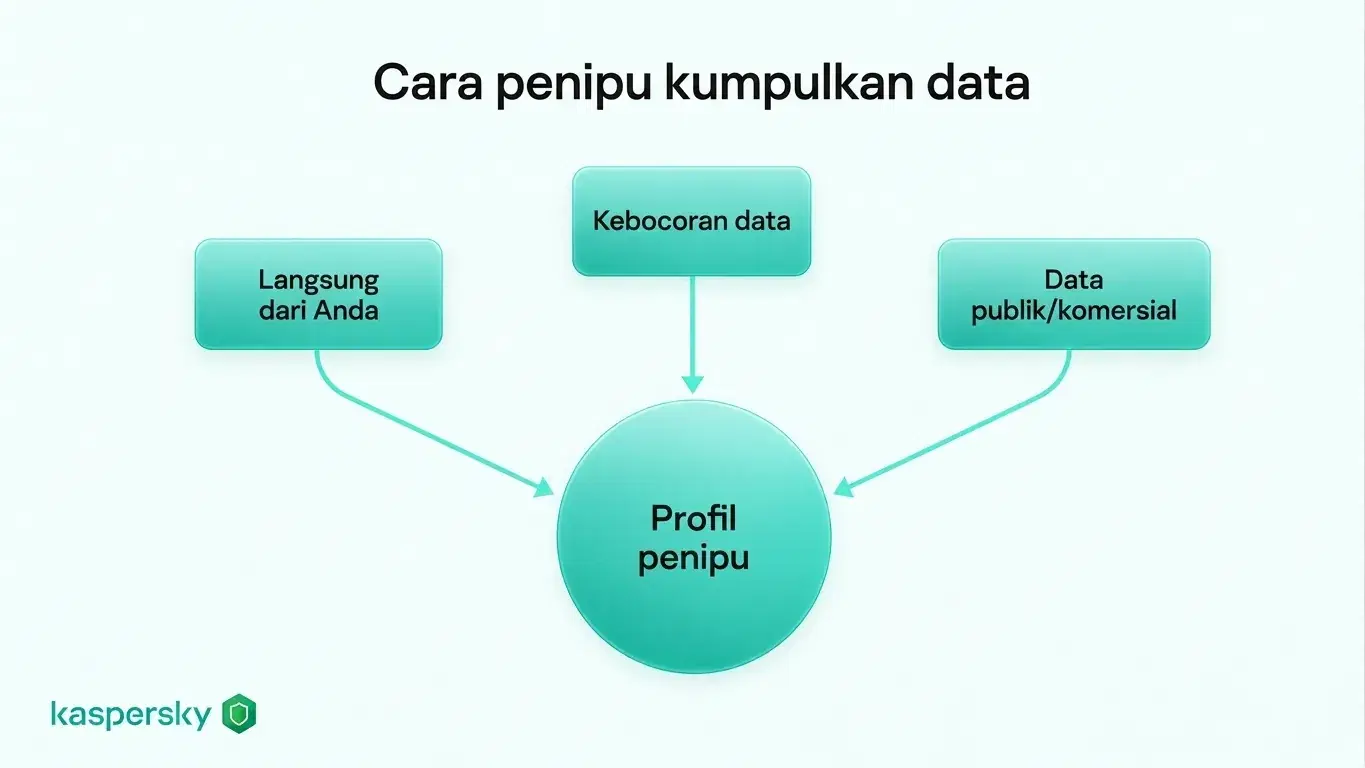
Pelaku penipuan sering mengumpulkan informasi dari beberapa sumber ketimbang mengandalkan satu peretasan saja. Dengan menggabungkan potongan-potongan data, mereka bisa mengetahui lebih banyak tentang seseorang dan membuat penipuannya lebih meyakinkan.
- Pelaku penipuan umumnya mendapatkan informasi dengan tiga cara utama: langsung dari korban, melalui kebocoran atau pelanggaran data, dan dari sumber publik atau yang dijual secara komersial.
- Potongan informasi yang berbeda dapat digabungkan untuk membuat profil yang jauh lebih rinci, itulah sebabnya pelaku mungkin sudah mengetahui rincian pribadi yang sebenarnya.
- Penelitian Kaspersky dari 2025 menemukan bahwa 88,5% serangan phishing yang dianalisis menargetkan pencurian kredensial akun.
- Seorang penelepon atau pengirim pesan yang mengetahui nama, alamat, bank, pemberi kerja, atau informasi nyata lainnya tidak membuktikan bahwa pihak yang menghubungi Anda adalah asli.
- Perangkat lunak keamanan, unduhan tepercaya, pembaruan perangkat lunak, dan membagikan lebih sedikit informasi pribadi secara online dapat mengurangi jumlah data yang bisa diperoleh pelaku penipuan.
- Kata sandi unik dan otentikasi dua faktor dapat membuat kredensial yang bocor jauh kurang berguna jika data pribadi terekspos.
Phishing dan rekayasa sosial
Phishing dan bentuk rekayasa sosial lainnya bergantung pada manipulasi daripada peretasan teknis. Pelaku penipuan mungkin mengirim email atau melakukan panggilan yang tampak berasal dari bank, perusahaan pengiriman, layanan pemerintah, pemberi kerja, atau organisasi terpercaya lainnya.
Jenis-jenis penipuan ini bisa bermacam-macam. Smishing menggunakan pesan teks. Vishing menggunakan panggilan suara. Situs web palsu, toko online palsu, kuis, survei, kompetisi, dan hadiah dapat dirancang untuk mengumpulkan informasi pribadi.
Tujuannya biasanya untuk meyakinkan korban agar mengungkapkan rincian seperti nama pengguna, kata sandi, informasi pembayaran, atau pengenal pribadi. Penipuan mungkin mendorong seseorang untuk mengklik tautan berbahaya atau memberi penelepon akses jarak jauh ke perangkat.
Infostealer dan malware lainnya
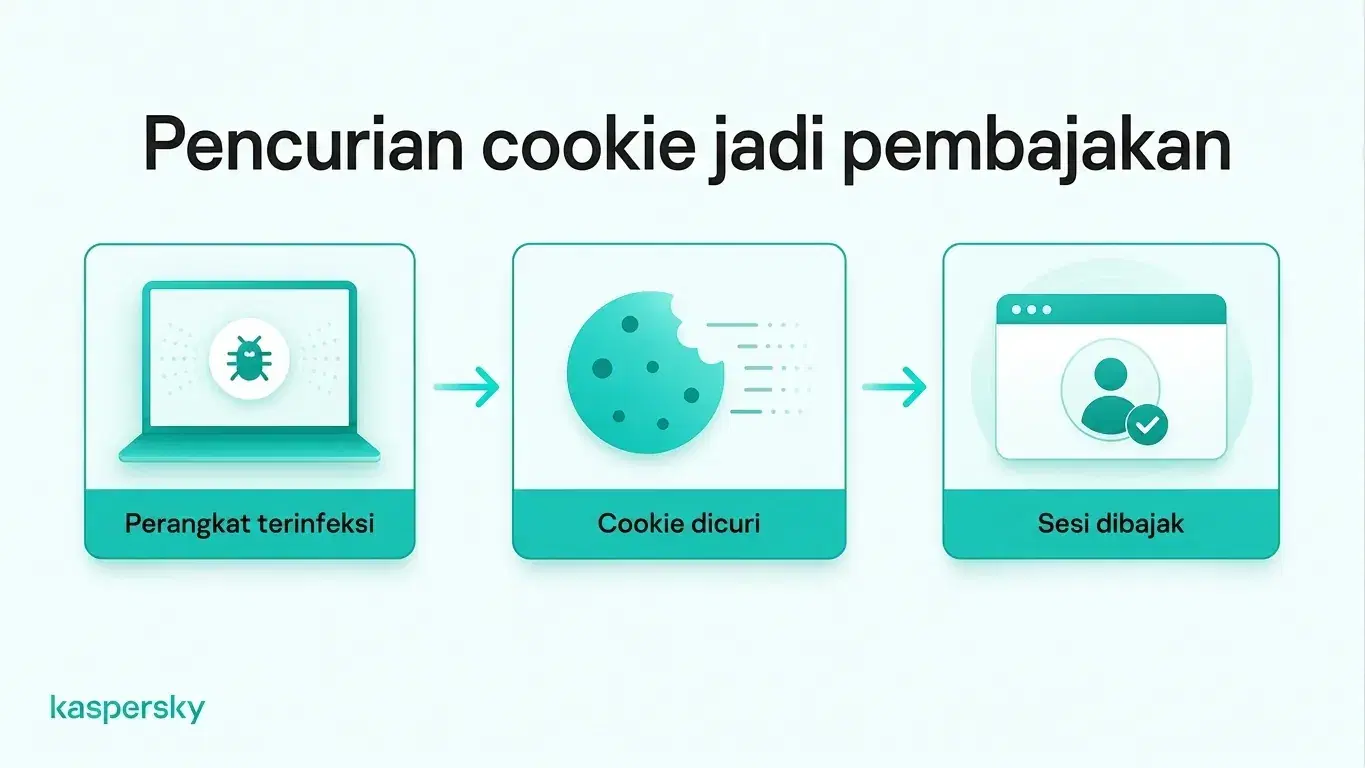
Malware dapat mengumpulkan informasi pribadi langsung dari perangkat yang terinfeksi. Infostealer adalah jenis malware yang dirancang khusus untuk menemukan dan mencuri data seperti kata sandi tersimpan, cookie peramban, detail pembayaran, file, dan informasi sensitif lainnya.
Malware dapat menginfeksi perangkat melalui unduhan berbahaya, lampiran phishing, situs yang dikompromikan, atau aplikasi palsu yang menyamar sebagai perangkat lunak sah.
Cookie peramban juga bisa bernilai. Cookie sesi yang dicuri berpotensi memungkinkan penyerang membajak sesi masuk aktif tanpa perlu memasukkan kata sandi lagi. Inilah salah satu alasan mengapa malware pada perangkat tepercaya dapat mengekspos lebih dari sekadar file yang tersimpan secara lokal.
Kebocoran data
Informasi pribadi juga dapat terekspos melalui perusahaan atau layanan online meskipun individu tidak melakukan kesalahan apa pun.
Sebuah kebocoran data mungkin mengungkapkan alamat email, nomor telepon, nama, kata sandi, informasi pembayaran, tanggal lahir, atau data akun lain. Kredensial yang dicuri kemudian dapat digunakan kembali dalam penipuan berikutnya atau bahkan dijual kepada pelaku kejahatan lain di dark web.
Data yang bocor dapat tetap berguna dalam waktu lama. Bahkan jika kata sandi lama tidak lagi valid, rincian lain seperti alamat email, nomor telepon, alamat rumah, atau tanggal lahir masih dapat digabungkan dengan informasi baru dari sumber lain untuk beberapa bentuk pencurian identitas.
Sumber publik dan perantara data
Tidak semua informasi yang digunakan pelaku penipuan dicuri. Sebagian mungkin sudah bersifat publik atau tersedia secara komersial.
Profil media sosial dapat mengungkapkan nama, tempat kerja, kerabat, lokasi, ulang tahun, minat, rencana perjalanan, dan rincian pribadi lain. Catatan publik, situs pencarian orang, direktori, dan perantara data dapat menyediakan informasi tambahan seperti detail kontak, alamat, dan data demografis.
Metode fisik
Pelaku penipuan juga dapat mengumpulkan informasi secara offline. Shoulder surfing melibatkan mengamati seseorang memasukkan PIN atau informasi sensitif lainnya di tempat umum.
Perangkat skimming kartu dapat menangkap detail kartu pembayaran, sementara surat yang dicuri dapat berisi laporan bank, informasi akun, atau dokumen identitas. Dokumen yang dibuang juga bisa mengekspos rincian pribadi yang berguna jika tidak dihancurkan dengan aman.
Apa yang bisa dilakukan pelaku penipuan dengan informasi pribadi Anda?
Apa yang bisa dilakukan pelaku penipuan dengan informasi pribadi tergantung pada rincian yang mereka peroleh. Bahkan alamat email atau nomor telepon dapat digunakan untuk phishing atau penipuan bertarget, sementara informasi tambahan dapat memungkinkan pemalsuan identitas yang lebih meyakinkan, pengambilalihan akun, atau pencurian identitas.
Sebagai contoh, pelaku penipuan mungkin menggabungkan alamat email yang terekspos dalam kebocoran data dengan nama pemberi kerja yang ditemukan di media sosial. Mereka kemudian dapat mengirim pesan phishing yang tampak berasal dari departemen IT perusahaan tersebut, sehingga permintaan terlihat lebih kredibel.
Mengetahui rincian pribadi yang benar tidak membuat penelepon atau pesan menjadi dapat dipercaya.
Pelaku penipuan dapat menggunakan berbagai jenis informasi pribadi untuk tujuan berbeda:
|
Informasi yang terekspos |
Apa yang dapat dilakukan pelaku penipuan dengan informasi itu |
|
Alamat email dan nomor telepon |
Mengirim pesan phishing bertarget, panggilan penipuan, atau notifikasi akun palsu. |
|
Nama pengguna dan kata sandi |
Mencoba mengakses akun atau menguji kredensial yang digunakan ulang di layanan lain. |
|
Detail kartu pembayaran atau perbankan |
Mencoba transaksi tidak sah atau penipuan finansial, tergantung pada informasi yang diperoleh. |
|
Nama, alamat, dan detail media sosial |
Memalsukan kontak tepercaya atau membuat penipuan tampak lebih meyakinkan. |
|
Dokumen identitas dan rincian sensitif |
Mencoba pencurian identitas, pengajuan palsu, atau pemalsuan akun. |
|
Cookie peramban dan sesi aktif |
Berpotensi membajak akun yang sedang masuk tanpa harus memasukkan kata sandi lagi. |
Apa yang harus Anda lakukan jika pelaku penipuan memiliki informasi pribadi Anda?
Langkah pertama adalah mengidentifikasi informasi pribadi apa yang mungkin telah terekspos. Respon yang tepat bergantung pada jenis data yang terlibat, apakah akun telah diakses, dan apakah perangkat terkompromi.
|
Informasi yang terekspos |
Risiko utama |
Yang harus dilakukan |
|
Kata sandi atau kredensial akun |
Pengambilalihan akun dan akses tidak sah |
Ubah kata sandi yang terkena, termasuk di akun lain tempat kata sandi sama digunakan. Aktifkan otentikasi dua faktor (2FA), periksa aktivitas akun, dan keluar dari sesi yang tidak dikenali. |
|
Detail kartu pembayaran atau perbankan |
Pembayaran tidak sah dan penipuan finansial |
Hubungi bank atau penerbit kartu Anda segera. Tanyakan apakah kartu atau akun perlu diblokir atau diganti, dan tinjau transaksi terbaru. |
|
Dokumen identitas atau rincian sensitif |
Pencurian identitas dan pemalsuan |
Hubungi otoritas penerbit atau layanan terkait untuk panduan. Pantau akun atau pengajuan yang tidak Anda kenal dan laporkan dugaan pencurian identitas. |
|
Alamat email atau nomor telepon |
Phishing, panggilan penipuan, dan pemalsuan bertarget |
Bersikap hati-hati terhadap pesan dan panggilan tak terduga, terutama yang memuat rincian pribadi yang nyata. Hindari tautan mencurigakan dan verifikasi permintaan secara mandiri. |
|
Cookie peramban, sesi aktif, atau data terkait malware |
Pembajakan sesi dan pencurian kredensial lebih lanjut |
Periksa dan bersihkan perangkat yang terpengaruh menggunakan perangkat lunak keamanan tepercaya. Kemudian ubah kata sandi penting dari perangkat yang bersih, cabut sesi aktif bila memungkinkan, dan tinjau aktivitas akun. |
Lanjutkan memantau akun penting untuk percobaan masuk mencurigakan, upaya pengaturan ulang kata sandi, dan transaksi tidak sah. Laporkan setiap penyalahgunaan yang dikonfirmasi kepada penyedia atau organisasi terkait.
Bagaimana Anda dapat melindungi informasi pribadi dari pelaku penipuan?
Melindungi informasi pribadi dimulai dengan membuatnya lebih sulit bagi pelaku penipuan untuk mengumpulkan rincian berguna. Waspadai pesan atau panggilan tak terduga, terutama ketika pihak lain menciptakan rasa urgensi atau meminta akses akun. Sekalipun permintaan terlihat berasal dari organisasi tepercaya, verifikasi melalui metode kontak resmi sebelum membagikan informasi atau memberikan akses.
Akun juga perlu perlindungan kuat. Gunakan kata sandi berbeda untuk setiap akun online. Kata sandi ini dapat disimpan dalam pengelola kata sandi yang bereputasi. Juga disarankan untuk mengaktifkan otentikasi dua faktor (2FA) bila tersedia. Ini berarti kata sandi Anda saja mungkin tidak cukup untuk mengakses akun.
Perangkat juga harus dilindungi dari malware dan infostealer. Unduh aplikasi dan perangkat lunak dari sumber tepercaya, pasang pembaruan keamanan segera, dan gunakan perangkat lunak keamanan bereputasi yang dapat mendeteksi file berbahaya, situs web, dan ancaman lain.
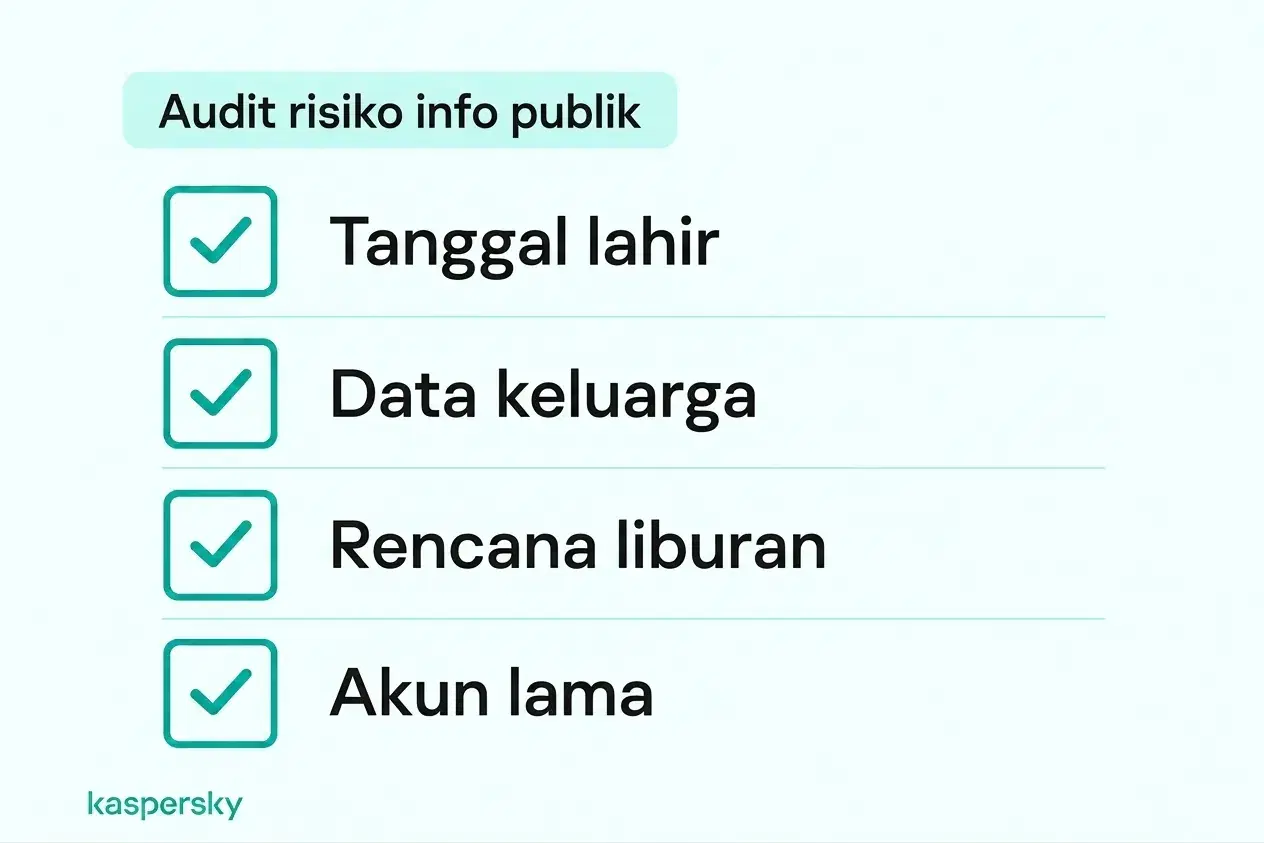
Batasi informasi pribadi yang tersedia secara online dengan meninjau pengaturan privasi media sosial dan menghindari rincian publik yang tidak perlu, seperti tanggal lahir, informasi keluarga, atau rencana perjalanan. Hapus akun yang tidak terpakai dan hapus informasi pribadi dari layanan online yang tidak lagi Anda perlukan.
Perhatikan pemberitahuan kebocoran data dan peringatan masuk yang mencurigakan. Meskipun tindakan pencegahan ini tidak dapat mencegah setiap kebocoran data, mereka dapat mengurangi eksposur Anda dan membantu merespons sebelum informasi yang dicuri disalahgunakan.
Kaspersky Premium menggabungkan perlindungan antivirus dengan alat yang dirancang untuk memblokir situs berbahaya dan upaya phishing, mengidentifikasi kebocoran data dan kata sandi, serta mengelola kata sandi dengan aman.
Diuji secara independen dan dianugerahi oleh laboratorium terkemuka industri.



Artikel terkait:
- Apa yang perlu Anda ketahui tentang situs web penipuan?
- Bagaimana cara efektif menghindari serangan rekayasa sosial?
- Apa saja tips terbaik untuk mencegah phishing agar tetap aman?
- Cara menghindari pencurian data
Produk yang direkomendasikan:
FAQs
Apakah pelaku penipuan bisa mendapatkan informasi Anda hanya dari pesan teks atau panggilan?
Biasanya tidak hanya dari teks atau panggilan itu sendiri. Risiko lebih besar muncul jika penerima mengetuk tautan berbahaya, membalas dengan informasi pribadi, menginstal perangkat lunak, atau memberi akses ke perangkat. Membalas juga dapat mengonfirmasi bahwa nomor telepon aktif. Pesan mencurigakan sebaiknya diblokir dan dihapus.
Bisakah seseorang mencuri identitas Anda hanya dengan nama dan alamat?
Biasanya tidak hanya dengan nama dan alamat, meskipun rincian itu bisa membuat penipuan bertarget dan upaya pemalsuan lebih meyakinkan. Pencurian identitas umumnya memerlukan informasi tambahan, seperti tanggal lahir, rincian ID, kredensial akun, atau data pribadi lain.
Informasi apa yang diperlukan penipu untuk mengakses rekening bank Anda?
Nama dan nomor rekening bank saja biasanya tidak cukup untuk mengakses perbankan online. Pelaku penipuan biasanya membutuhkan informasi otentikasi tambahan, seperti kredensial login, kode keamanan, atau akses ke perangkat tepercaya, sesi aktif, atau layar yang sedang digunakan.
Bagaimana cara mengetahui apakah kartu Anda telah diskimming?
Seringkali sulit mengetahui di mesin itu sendiri. Slot kartu yang longgar atau pemasangan yang tidak biasa bisa menjadi tanda peringatan. Transaksi tidak sah atau notifikasi bank seringkali merupakan indikasi paling jelas bahwa detail kartu mungkin telah dikompromikan.