Deep Web (atau “Web Dalam” — bagian internet yang tidak diindeks mesin pencari) mungkin terdengar misterius, tetapi besar kemungkinan Anda sudah mengaksesnya beberapa kali hari ini tanpa menyadarinya. Sebagian besarnya adalah layanan dan informasi sehari-hari yang tidak muncul di hasil pencarian.
Berbeda dengan Dark Web (Web Gelap), Deep Web tidak memerlukan perangkat lunak khusus atau alat anonimitas. Berikut penjelasan tentang apa saja yang termasuk, bagaimana cara kerjanya, dan mengapa perbedaannya penting.
Apa itu Deep Web?
Deep Web adalah semua konten web yang tidak diindeks oleh mesin pencari standar, seperti kotak masuk email Anda atau riwayat pesanan online. Ini bukan jaringan atau teknologi terpisah, dan kebanyakan orang menggunakannya setiap hari.
Kotak masuk email Anda termasuk konten Deep Web karena mesin pencari tidak dapat mengaksesnya. Definisi Deep Web berkaitan dengan visibilitas dan akses pencarian, bukan apakah sebuah halaman mencurigakan atau ilegal.
- Kebanyakan orang menggunakan Deep Web setiap hari tanpa membutuhkan perangkat lunak khusus atau pengetahuan teknis.
- Mengunjungi Deep Web adalah legal, meskipun hukum tetap berlaku untuk apa pun yang Anda lakukan di sana.
- Dark Web adalah bagian kecil dari Deep Web yang memang disembunyikan dan biasanya memerlukan Tor.
- Halaman yang tidak ditemukan mesin pencari belum tentu aman, jadi konten privat tetap memerlukan kata sandi.
- Phishing dan penggunaan ulang kata sandi adalah cara umum peretas membobol akun di Deep Web.
Surface Web vs. Deep Web
Mesin pencari menggunakan crawler untuk menemukan halaman web dan memutuskan mana yang masuk ke indeks pencarian mereka. Surface Web terdiri dari konten publik yang telah diindeks, sementara Deep Web mencakup konten yang tidak diindeks.
Situs web tunggal bisa berisi keduanya. Misalnya, halaman produk toko online bisa muncul di hasil pencarian, sedangkan riwayat pesanan pribadi Anda hanya bisa diakses setelah Anda masuk.
Bagaimana Deep Web bekerja?
Deep Web bekerja melalui penghalang yang mencegah crawler mesin pencari menemukan atau membaca sebuah halaman. Penghalang itu bisa berupa layar masuk, paywall, atau instruksi pemilik situs untuk melewatkan halaman tertentu.
Situs web menggunakan penghalang ini tanpa teknologi khusus, dan beberapa halaman bahkan memiliki lebih dari satu penghalang. Berikut alasan paling umum crawler melewatkan halaman:
|
Penghalang |
Contoh |
Mengapa mesin pencari melewatkannya |
|---|---|---|
|
Log-in dan kontrol akses |
Akun email Anda atau sistem tempat kerja |
Crawler tidak memiliki nama pengguna atau kata sandi, jadi ia terhenti di halaman masuk |
|
Paywall dan langganan |
Situs berita dan layanan streaming |
Konten penuh mungkin memerlukan langganan, walau kadang mesin pencari bisa mengindeks halaman berbayar atau sebagian isinya |
|
Konten yang dihasilkan basis data |
Hasil pencarian penerbangan |
Beberapa hasil hanya dibuat setelah pengguna mengirimkan kueri, sehingga sulit ditemukan dan diindeks mesin pencari standar |
|
Halaman tanpa tautan |
Sebuah dokumen yang dibagikan lewat tautan langsung |
Crawler menemukan halaman dengan mengikuti tautan; jika tidak ada halaman lain yang menautkan ke halaman ini, crawler tidak akan menemukannya |
|
Pembatasan crawler |
Halaman yang diminta pemilik situs untuk dilewatkan oleh mesin pencari |
File robots.txt dapat membatasi akses crawler, sementara direktif noindex memberi tahu mesin pencari untuk tidak memasukkan halaman ke hasil mereka. Kedua mekanisme ini tidak melindungi informasi pribadi secara nyata karena mesin pencari biasanya mematuhinya hanya sebagai permintaan |
Crawler akan terhenti pada titik-titik ini, tetapi orang yang memiliki login, tautan atau izin yang tepat masih bisa mengaksesnya. Demikian juga siapa pun yang menemukan alamat halaman tanpa tautan dapat membukanya, dan pembatasan crawler hanyalah permintaan yang tidak dapat ditegakkan oleh situs. Untuk melindungi konten privat, situs mengandalkan kata sandi dan izin, dan pihak yang menangani data sensitif biasanya menambahkan enkripsi, sehingga apa pun yang dicegat saat transit lebih sulit dibaca.
Diuji secara independen dan dianugerahi oleh lab terkemuka industri.



Apa perbedaan Deep Web dan Dark Web?
Konten Deep Web tetap di luar hasil pencarian karena berbagai alasan, termasuk persyaratan masuk, pembatasan akses, dan keterbatasan teknis. Dark Web adalah bagian jauh lebih kecil dari Deep Web yang sengaja disembunyikan dan menggunakan jaringan anonimitas untuk menyamarkan identitas pengguna dan operator situs.
Layanan Dark Web sering menggunakan alamat.onion dan memerlukan perangkat lunak khusus seperti Tor Browser untuk mengaksesnya. Layanan ini bisa mendukung kebutuhan privasi yang sah tetapi juga dapat disalahgunakan untuk aktivitas ilegal.
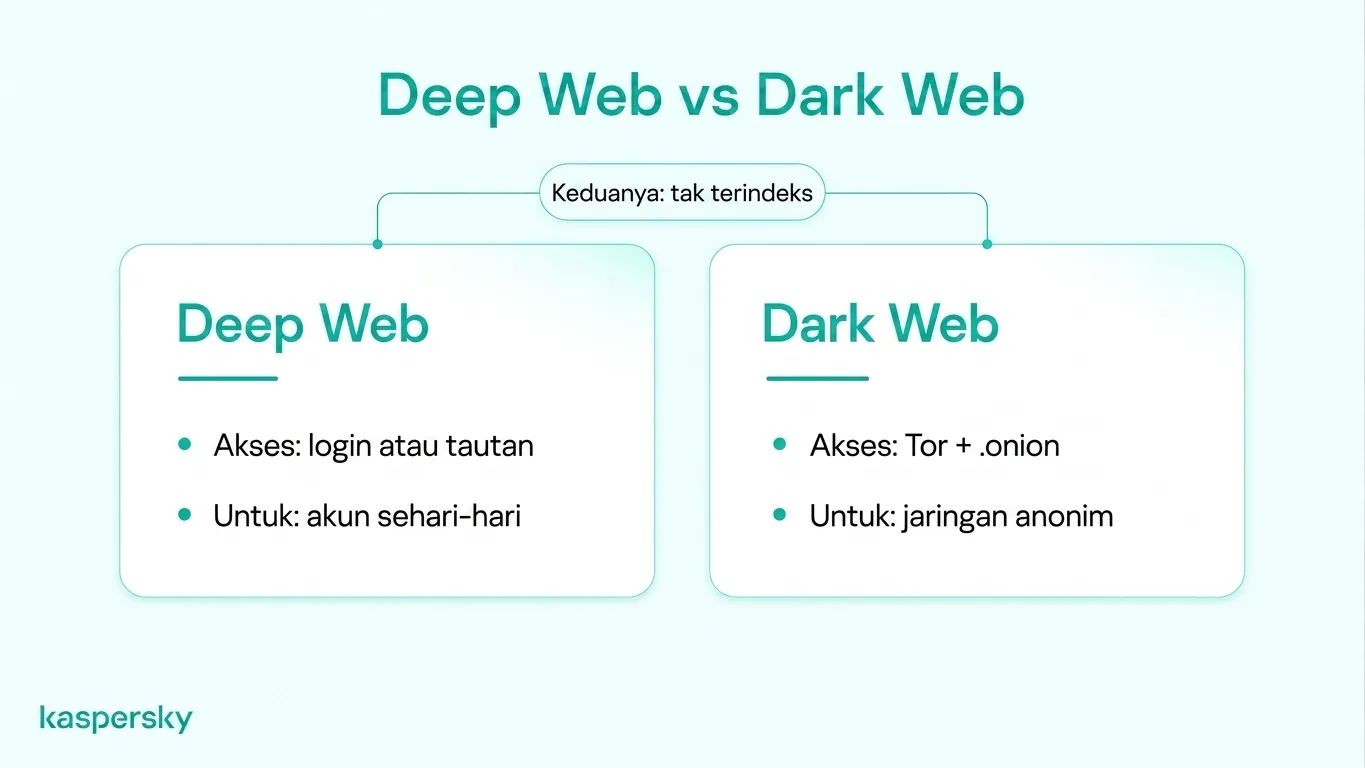
Tabel ini menunjukkan perbedaannya:
|
|
Deep Web |
Dark Web |
|---|---|---|
|
Diindeks oleh mesin pencari |
Tidak |
Tidak |
|
Siapa yang dapat mengaksesnya |
Siapa pun yang memiliki tautan atau kredensial akses yang tepat |
Pengguna jaringan anonimitas khusus |
|
Konten khas |
Email, perbankan online, penyimpanan cloud, langganan, basis data |
Forum anonim dan layanan.onion, beberapa sah dan beberapa kriminal |
|
Tujuan |
Konten privat, terbatas, atau tidak terindeks |
Menyembunyikan identitas operator dan pengunjung situs |
|
Persyaratan akses |
Peramban standar plus login, URL langsung atau kueri pencarian |
Tor atau perangkat lunak serupa plus alamat.onion situs |
Apa yang bisa Anda temukan di Deep Web?
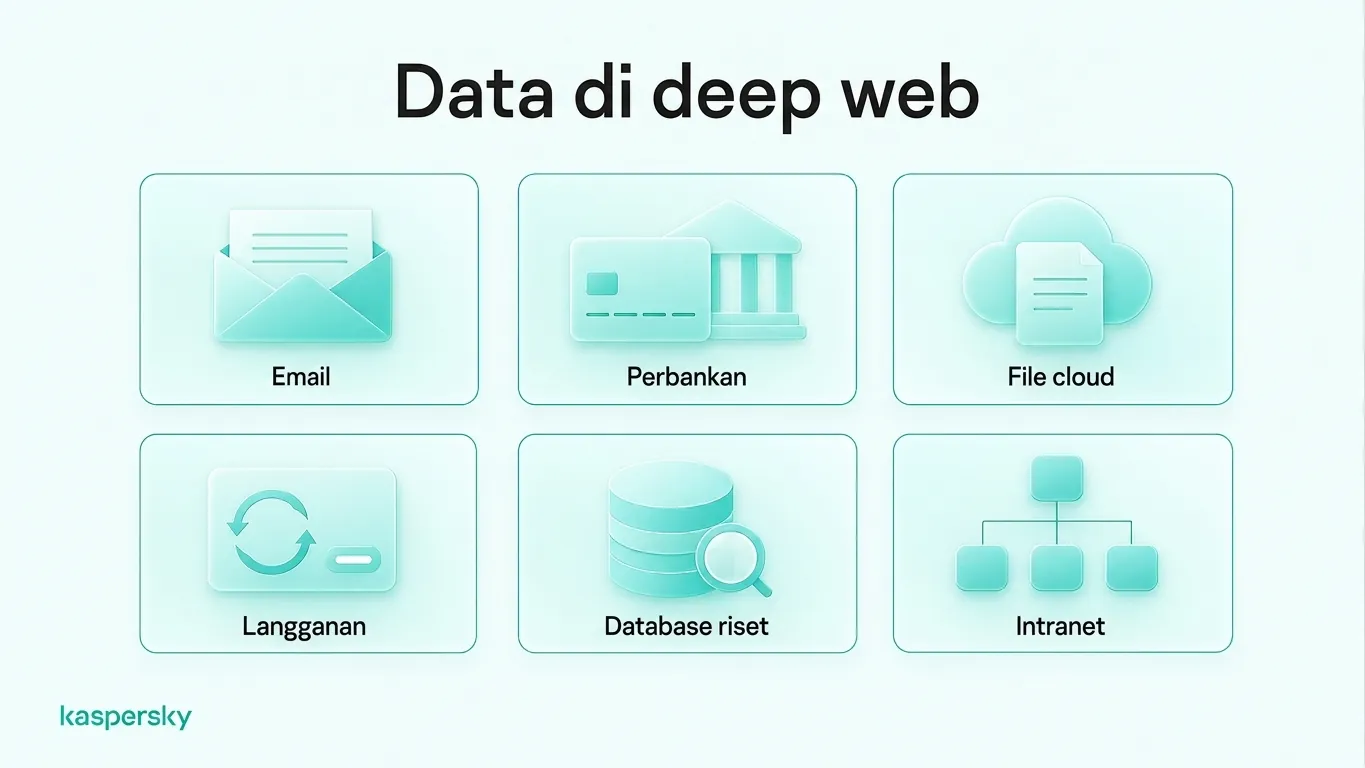
Deep Web berisi berbagai informasi sehari-hari dan khusus, mulai dari akun pribadi dan layanan berlangganan hingga basis data penelitian dan arsip organisasi. Beberapa sumber memerlukan login atau izin, sementara yang lain sekadar tidak termasuk dalam hasil pencarian standar.
Layanan pribadi dan sehari-hari
Kotak masuk email Anda, perbankan online, penyimpanan cloud, portal pasien dan dasbor akun hanya terbuka setelah Anda masuk, sehingga mesin pencari tidak dapat mengaksesnya. Postingan media sosial yang Anda bagikan hanya kepada teman dibatasi oleh izin, dan konten berita atau streaming menampilkan isi penuh hanya setelah Anda membayar.
Basis data dan sumber terbatas
Universitas, perusahaan dan instansi pemerintah juga menyimpan banyak informasi di Deep Web. Ini termasuk basis data jurnal akademik, intranet perusahaan, arsip digital dan dokumen internal.
Beberapa informasi ini hanya muncul ketika Anda mencarinya dalam sistem itu sendiri. Portal catatan pengadilan mungkin memuat jutaan kasus, tetapi halaman hasil dibuat hanya saat Anda mencari melalui portal tersebut. Perpustakaan jurnal universitas bekerja serupa, dan banyak yang meminta Anda masuk sebelum dapat membaca isi yang tersedia.
Bagaimana cara mengakses Deep Web?
Anda tidak memerlukan perangkat lunak khusus untuk mengakses Deep Web. Peramban atau aplikasi yang sudah Anda gunakan akan membuka sebagian besar kontennya setelah Anda masuk atau mengikuti tautan yang tepat.
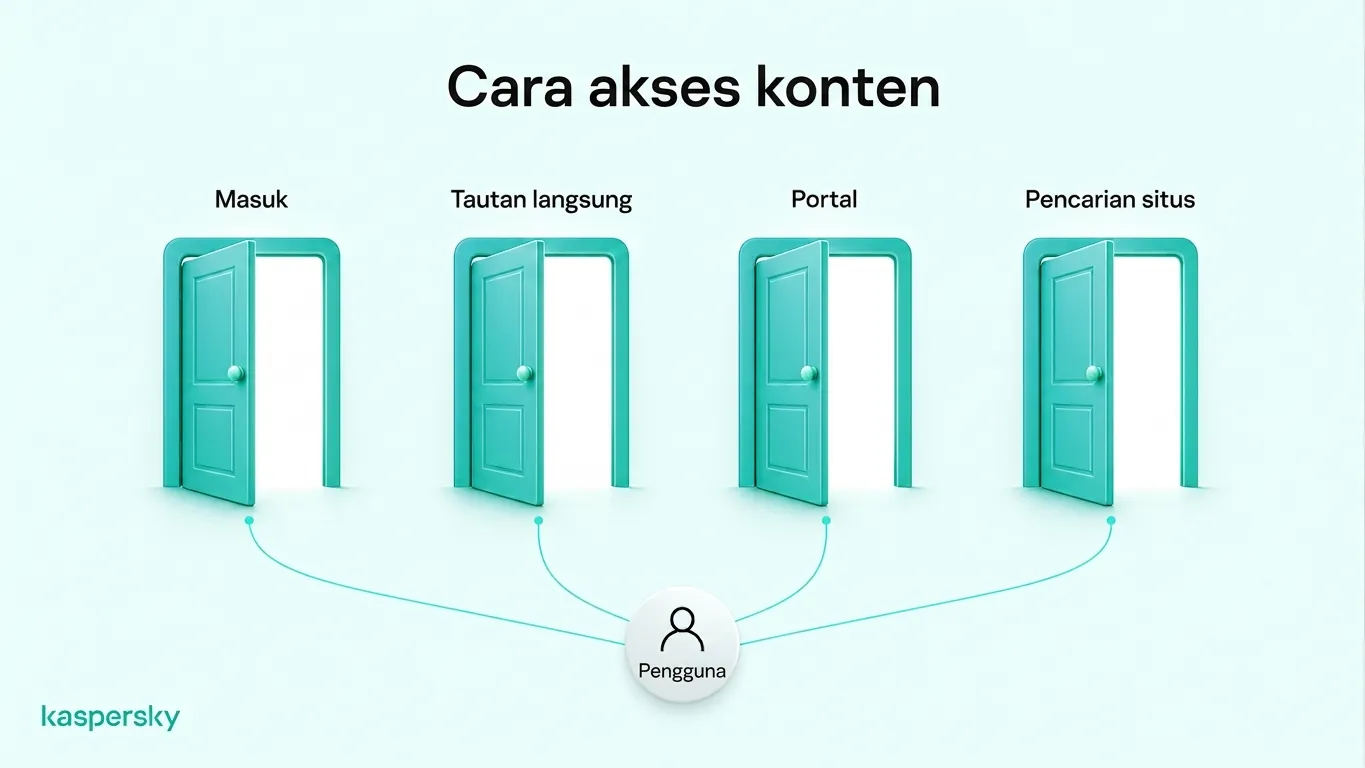
Karena tidak ada situs, peramban, atau jaringan Deep Web tunggal, cara mengaksesnya bergantung pada apa yang ingin Anda capai:
- Akun Anda: masuk ke email atau perbankan online Anda.
- File bersama: buka tautan langsung ke folder penyimpanan cloud pribadi yang dibagikan seseorang kepada Anda.
- Portal privat: masuk ke intranet tempat kerja atau perpustakaan universitas Anda.
- Basis data yang dapat dicari: gunakan formulir pencarian situs itu sendiri, seperti katalog perpustakaan atau alat pemesanan penerbangan.
Tor dan alat anonimitas serupa tidak diperlukan untuk layanan Deep Web biasa. Tor Browser digunakan untuk mengakses layanan.onion di Dark Web, yang tidak tersedia melalui koneksi peramban standar.
Apakah Deep Web aman dan legal?
Deep Web tidak secara inheren ilegal atau berbahaya. Kebanyakan orang menggunakan layanan Deep Web yang sah setiap hari, termasuk email, perbankan, dan akun online privat. Namun, risiko keamanan yang sama seperti di tempat lain di internet—seperti phishing, malware, dan pelanggaran data—tetap berlaku.
Istilah “Deep Web” hanya menggambarkan bagaimana konten ditemukan dan diakses, bukan apakah konten itu sah atau dapat dipercaya. Apa yang Anda lakukan di sana tetap tunduk pada hukum yang berbeda menurut negara. Masuk ke email Anda sendiri adalah legal, tetapi mengakses akun orang lain tanpa izin bukanlah tindakan yang sah.
Sebuah halaman juga tidak otomatis lebih berisiko hanya karena mesin pencari melewatinya. Bank Anda, misalnya, biasanya melindungi halaman akun Anda lebih ketat daripada beranda publiknya.
Penyerang menargetkan akun Deep Web dengan metode yang sama seperti di tempat lain di internet:
- Phishing dan penipuan: halaman masuk palsu dan pesan yang meniru bank atau penyedia email untuk mencuri kata sandi Anda.
- Malware: unduhan atau lampiran berbahaya yang dapat memasang perangkat lunak perekam ketikan.
- Pencurian kredensial: kata sandi yang dicuri dari satu layanan dicoba pada layanan lain.
- Pelanggaran data: layanan yang Anda gunakan dapat diretas, mengekspos data Anda tanpa kesalahan Anda sendiri.
Email, catatan keuangan, dan informasi medis sering disimpan di layanan privat Deep Web. Kehadiran data tersebut di sana tidak berarti data itu bocor atau dikompromikan. Namun, pelanggaran keamanan, akses tidak sah, dan paparan tidak sengaja dapat membahayakan informasi ini.
Bagaimana cara tetap aman saat menggunakan layanan Deep Web?
Banyak serangan dimulai dari cara Anda masuk atau apa yang Anda unduh, jadi kebiasaan berikut dapat membantu menjaga keamanan akun Anda:
- Gunakan kata sandi kuat dan unik untuk setiap akun, sehingga kebocoran pada satu layanan tidak mudah membuka layanan lain. Pengelola kata sandi dapat membuat dan mengingat kata sandi tersebut untuk Anda.
- Aktifkan autentikasi multi‑faktor, yang meminta verifikasi kedua, seperti kode lewat ponsel. Kata sandi yang dicuri saja kemungkinan tidak cukup untuk masuk. Mulailah dengan akun email Anda, karena sering dipakai untuk mereset kata sandi lainnya.
- Periksa alamat sebelum masuk, karena halaman phishing sering meniru layar masuk yang sah. Ketik alamat sendiri atau gunakan bookmark daripada mengikuti tautan dalam email atau pesan.
- Perbarui peramban, sistem operasi dan perangkat lunak keamanan Anda, karena pembaruan sering menutup celah yang dimanfaatkan penyerang untuk menyebarkan malware.
- Unduh file dan buka lampiran hanya dari sumber yang Anda percayai, dan berikan setiap situs hanya informasi pribadi yang memang dibutuhkan layanan tersebut.
Kaspersky Premium mencakup perlindungan antivirus dan anti‑phishing, pengelola kata sandi, serta peringatan jika kata sandi Anda muncul dalam kebocoran data.
Artikel terkait:
Produk yang direkomendasikan:
FAQs
Apakah Deep Web nyata?
Ya. Deep Web nyata, tetapi bukan tempat tersembunyi atau internet yang terpisah. Itu adalah konten web yang tidak diindeks oleh mesin pencari, seperti halaman akun, konten berlangganan, dan basis data privat.
Seberapa besar Deep Web?
Tidak ada yang bisa mengukur Deep Web secara tepat. Konten yang tidak bisa diindeks mesin pencari sulit dihitung, sehingga estimasi sangat bervariasi. Kemungkinan ukurannya jauh lebih besar daripada Surface Web, karena mencakup seluruh akun privat.
Apakah Deep Web anonim?
Biasanya tidak. Kebanyakan layanan Deep Web mengharuskan Anda masuk, sehingga layanan mengetahui akun yang menggunakannya. HTTPS enkripsi membantu melindungi data Anda saat transit, tetapi tidak menyembunyikan identitas Anda dari layanan tersebut.
Bisakah siapa pun mengakses Deep Web?
Bisa. Beberapa konten Deep Web dapat diakses melalui tautan langsung, sementara akun privat, layanan berlangganan, dan basis data terbatas memerlukan kredensial login atau izin. Sebagian besar konten Deep Web dapat diakses menggunakan peramban standar.