Apakah aman bagi karyawan menggunakan laptop pribadi untuk bekerja?
Karyawan dapat bekerja dengan aman dari laptop pribadi, tetapi hanya jika perangkat tersebut memenuhi persyaratan keamanan yang tepat dan akses ke sistem perusahaan dikendalikan dengan benar.
Pendekatan ini biasa dikenal sebagai BYOD (bawa perangkat sendiri). Pendekatan ini memungkinkan karyawan menggunakan laptop pribadi untuk kerja daripada mengandalkan perangkat milik perusahaan. BYOD dapat membuat kerja jarak jauh lebih hemat dan fleksibel, terutama untuk usaha kecil yang memiliki sumber daya IT terbatas. Namun, karyawan tetap harus mengikuti persyaratan keamanan yang jelas saat bekerja dari rumah.
Perbedaan utama adalah pada pengendalian. Perusahaan biasanya dapat mengontrol banyak aspek perangkat milik perusahaan, termasuk memasang perangkat lunak keamanan, menegakkan pembaruan, mengelola akses, dan menerapkan pengaturan keamanan yang konsisten di setiap perangkat. Dengan BYOD, sebagian tanggung jawab itu dibagi dengan karyawan. Perusahaan perlu menetapkan standar minimum sebelum mengizinkan akses ke email perusahaan, file, layanan cloud, atau sistem lainnya.
BYOD bisa menjadi pilihan praktis ketika laptop pribadi selalu diperbarui, terlindungi dari malware, diamankan dengan otentikasi kuat, dan digunakan sesuai persyaratan keamanan perusahaan. Namun, pendekatan ini kurang cocok jika karyawan menangani informasi yang sangat sensitif atau ketika perangkat pribadi tidak mampu memenuhi standar keamanan yang diwajibkan perusahaan.
- BYOD memungkinkan karyawan bekerja pada laptop pribadi, asalkan perangkat memenuhi persyaratan keamanan perusahaan.
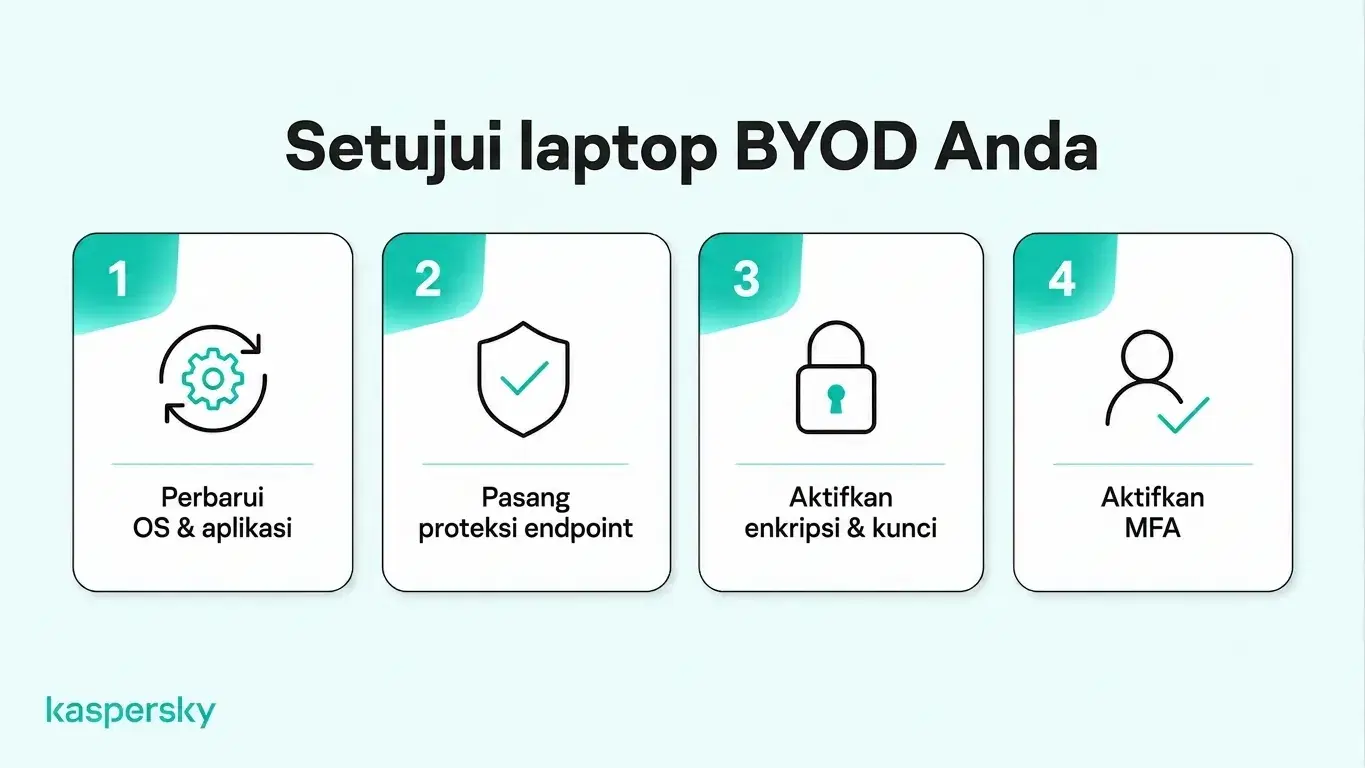
- Jaga laptop pribadi tetap diperbarui, pasang perlindungan endpoint yang tepercaya, dan aktifkan enkripsi perangkat serta penguncian layar otomatis.
- Tantangan terbesar BYOD adalah perusahaan memiliki visibilitas dan kontrol yang lebih rendah terhadap perangkat yang dimiliki karyawan dibandingkan perangkat milik perusahaan.
- Otentikasi multi‑faktor, kata sandi unik, enkripsi, dan akses yang dikendalikan dapat mengurangi dampak perangkat hilang atau akun yang dikompromikan.
- Informasi kerja harus disimpan di akun dan penyimpanan perusahaan yang disetujui, bukan layanan pribadi.
- BYOD mungkin tidak cocok bila terkait informasi yang sangat sensitif atau jika perangkat pribadi tidak memenuhi standar keamanan perusahaan.
Apa saja risiko siber terbesar terkait BYOD?
Risiko utama BYOD bukan sekadar bahwa laptop dimiliki secara pribadi. Masalahnya adalah perusahaan biasanya memiliki visibilitas yang lebih rendah tentang bagaimana perangkat pribadi dikonfigurasi dan digunakan.
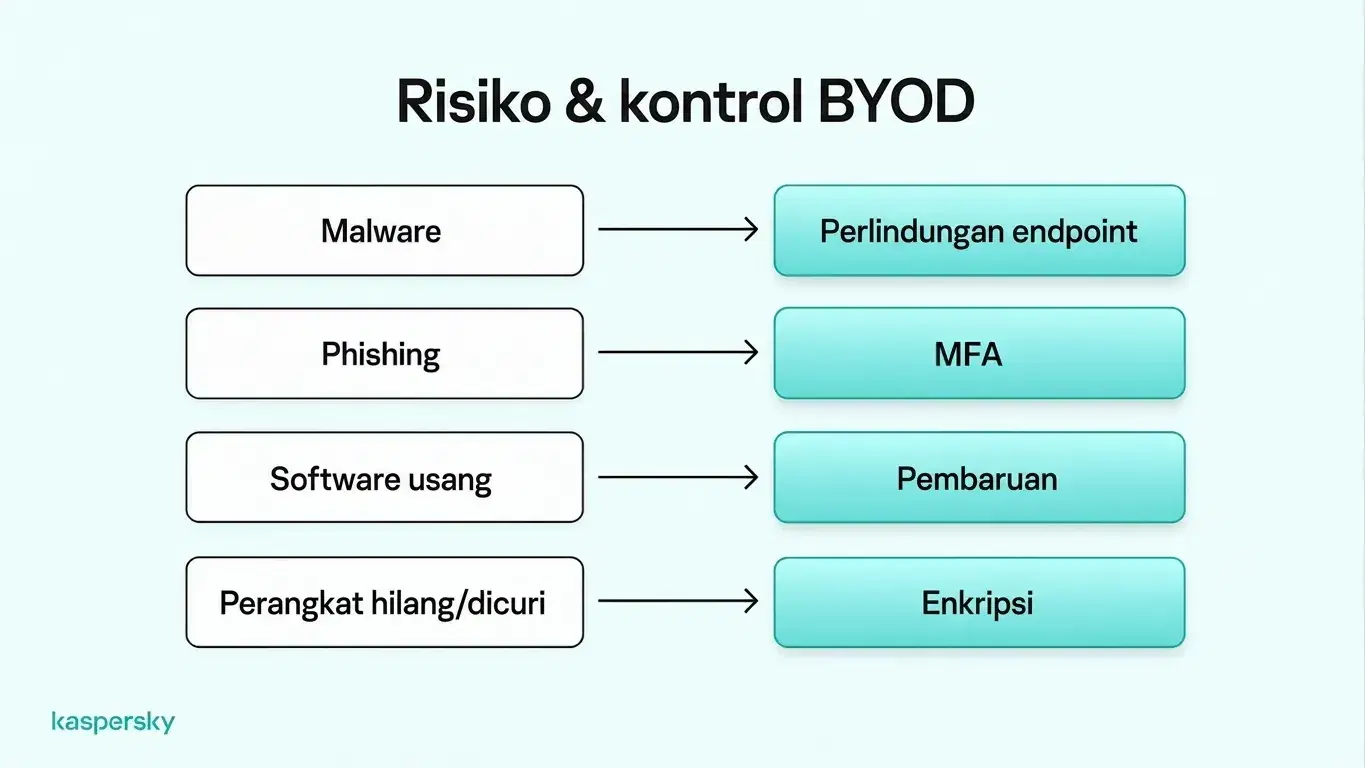
Malware dan ransomware dapat mengompromikan laptop dan memberi penyerang akses ke file atau akun perusahaan. Phishing dapat membuat karyawan mengungkapkan kredensial atau memasang perangkat lunak berbahaya, sementara sistem operasi, browser, dan aplikasi yang kedaluwarsa bisa mengandung celah keamanan yang telah ditambal pada versi lebih baru. Berbeda dengan perangkat yang dikelola perusahaan, laptop pribadi sering bergantung pada karyawan untuk memasang pembaruan dan menjaga perlindungan keamanan secara konsisten.
Laptop yang digunakan bersama penghuni rumah menimbulkan risiko lain. Jika anggota keluarga atau pengguna lain dapat mengakses perangkat yang sama, mereka mungkin secara tidak sengaja memasang perangkat lunak yang tidak aman atau mengekspos informasi perusahaan. Menggunakan jaringan tak terenkripsi juga meningkatkan risiko, terutama jika akses jarak jauh tidak dilindungi dengan baik.
Informasi perusahaan juga bisa menjadi sulit dikendalikan ketika karyawan menyimpannya di akun cloud pribadi, folder lokal, atau aplikasi yang tidak disetujui. Ini menyulitkan perusahaan untuk mengelola akses atau mengetahui di mana data sensitif disimpan, dan menjadi tantangan saat karyawan keluar karena perusahaan mungkin kesulitan menemukan dan menghapus file perusahaan yang tersisa di perangkat pribadi.
Laptop yang hilang atau dicuri juga dapat mengekspos informasi perusahaan. Risiko meningkat jika enkripsi disk penuh, penguncian layar, dan otentikasi perangkat yang kuat tidak diaktifkan.
Risiko ini dapat sangat bervariasi antar karyawan, tergantung perangkat, perangkat lunak, dan kebiasaan keamanan mereka. Menetapkan persyaratan cybersecurity yang konsisten membantu usaha kecil mengurangi perbedaan ini dan melindungi informasi perusahaan dengan lebih efektif.
Bagaimana cara meningkatkan keamanan BYOD untuk karyawan jarak jauh?
BYOD bekerja paling baik ketika beberapa perlindungan dasar digabungkan. Setiap laptop pribadi yang disetujui harus memenuhi standar minimum keamanan perangkat. Ini mencakup perlindungan akun dan cara data perusahaan dikelola.
Meningkatkan keamanan tidak harus berarti infrastruktur yang kompleks. Menjaga perangkat tetap diperbarui, menggunakan perlindungan endpoint yang andal, mewajibkan otentikasi kuat, dan memastikan data kerja tersimpan di sistem bisnis yang disetujui dapat mengurangi banyak risiko umum.
Lindungi perangkat dari malware dan akses tidak sah
Laptop pribadi yang digunakan untuk kerja harus menjalankan sistem operasi yang didukung dan menjaga browser serta alat keamanan tetap terbarui. Patch keamanan penting karena memperbaiki celah yang mungkin dimanfaatkan penyerang jika tidak ditambal.
Perlindungan endpoint yang dapat diandalkan juga harus dipasang untuk membantu mendeteksi dan memblokir malware, ransomware, dan ancaman lain. Ini sangat penting pada perangkat BYOD karena karyawan mungkin juga menggunakannya untuk penelusuran pribadi dan dapat mengunduh aplikasi atau file di luar kontrol perusahaan.
Enkripsi disk penuh dapat membantu melindungi informasi jika laptop hilang atau dicuri. Perangkat juga harus menggunakan penguncian layar otomatis dan otentikasi aman, seperti kata sandi kuat atau PIN, dengan autentikasi biometrik bila didukung.
Akses jarak jauh yang aman ke sistem perusahaan
Email bisnis dan akun penting lainnya harus dilindungi dengan otentikasi multi‑faktor (MFA). Ini menambah pemeriksaan di luar kata sandi dan membantu mencegah pengambilalihan akun jika kredensial login dicuri.
Karyawan harus menggunakan kata sandi yang kuat dan unik untuk akun bisnis, idealnya disimpan di pengelola kata sandi. Passkey dapat menjadi opsi masuk aman lain bila didukung.
Pekerja jarak jauh juga harus menggunakan Wi‑Fi yang aman dan koneksi terenkripsi saat mengakses sistem perusahaan. VPN) mungkin diperlukan saat menghubungkan ke sumber daya perusahaan yang privat atau bila perusahaan menyediakan VPN sebagai bagian dari pengaturan akses jarak jauh. Namun, VPN harus dipandang sebagai satu lapis perlindungan, bukan pengganti untuk keamanan endpoint, MFA, atau praktik akun yang aman.
Pisahkan data bisnis dan pribadi
Informasi kerja harus disimpan di akun bisnis dan penyimpanan cloud yang dikelola perusahaan dan disetujui. Misalnya, karyawan harus menyimpan dokumen perusahaan ke akun Microsoft 365 atau Google Workspace yang disetujui, bukan ke drive cloud pribadi. Ini membantu perusahaan mengontrol akses ke file sensitif.
Anggota rumah tangga sebaiknya tidak dapat mengakses informasi perusahaan pada laptop yang dibagikan. Akun pengguna terpisah dapat mengurangi akses tidak sengaja. Profil browser terpisah juga memudahkan memisahkan sign‑in kerja dan pribadi.
Langkah‑langkah ini meningkatkan organisasi dan mengurangi perpindahan aktivitas antara pribadi dan bisnis, tetapi tidak memberikan isolasi penuh. Jika perangkat terkompromi, malware mungkin masih bisa memengaruhi lebih dari satu akun atau profil.
Bagaimana usaha kecil dapat mengelola keamanan BYOD?
Usaha kecil dapat mengelola BYOD lebih efektif dengan menetapkan aturan yang jelas sebelum karyawan menghubungkan laptop pribadi ke sistem perusahaan.
Kebijakan BYOD harus menjelaskan perangkat mana yang diizinkan, standar keamanan minimum yang harus dipenuhi, aplikasi dan layanan yang harus digunakan karyawan, serta tanggung jawab karyawan. Kebijakan juga harus mencakup penggunaan yang dapat diterima, cara menyimpan informasi perusahaan, dan prosedur jika perangkat hilang, dikompromikan, atau tidak lagi digunakan untuk kerja.
Sebelum memberi akses ke sistem perusahaan, usaha kecil harus memverifikasi bahwa laptop pribadi memenuhi persyaratan keamanan minimum. Misalnya, karyawan dapat mengisi daftar periksa persetujuan perangkat yang mengonfirmasi bahwa sistem operasi didukung, pembaruan keamanan terpasang, perlindungan endpoint aktif, dan enkripsi diaktifkan. Pemeriksaan berkala membantu mengidentifikasi perangkat yang tidak lagi memenuhi persyaratan ini.
Akses harus mengikuti prinsip hak istimewa paling sedikit. Berikan karyawan hanya sistem dan informasi yang mereka butuhkan untuk peran mereka. Hak akses harus ditinjau saat tanggung jawab berubah dan dicabut segera saat seseorang meninggalkan perusahaan. Proses offboarding juga harus menangani file perusahaan yang mungkin masih tersimpan di laptop pribadi.
Alat keamanan terpusat dapat mempermudah dengan membantu perusahaan mengelola akses dan perlindungan perangkat dari satu tempat. Pengawasan apa pun harus dibatasi pada yang diperlukan untuk keamanan bisnis dan menghindari visibilitas yang tidak perlu terhadap aktivitas atau file pribadi karyawan.
Diuji secara independen dan mendapatkan penghargaan dari laboratorium terkemuka industri.
Apa yang harus dilakukan jika laptop pribadi karyawan dikompromikan?
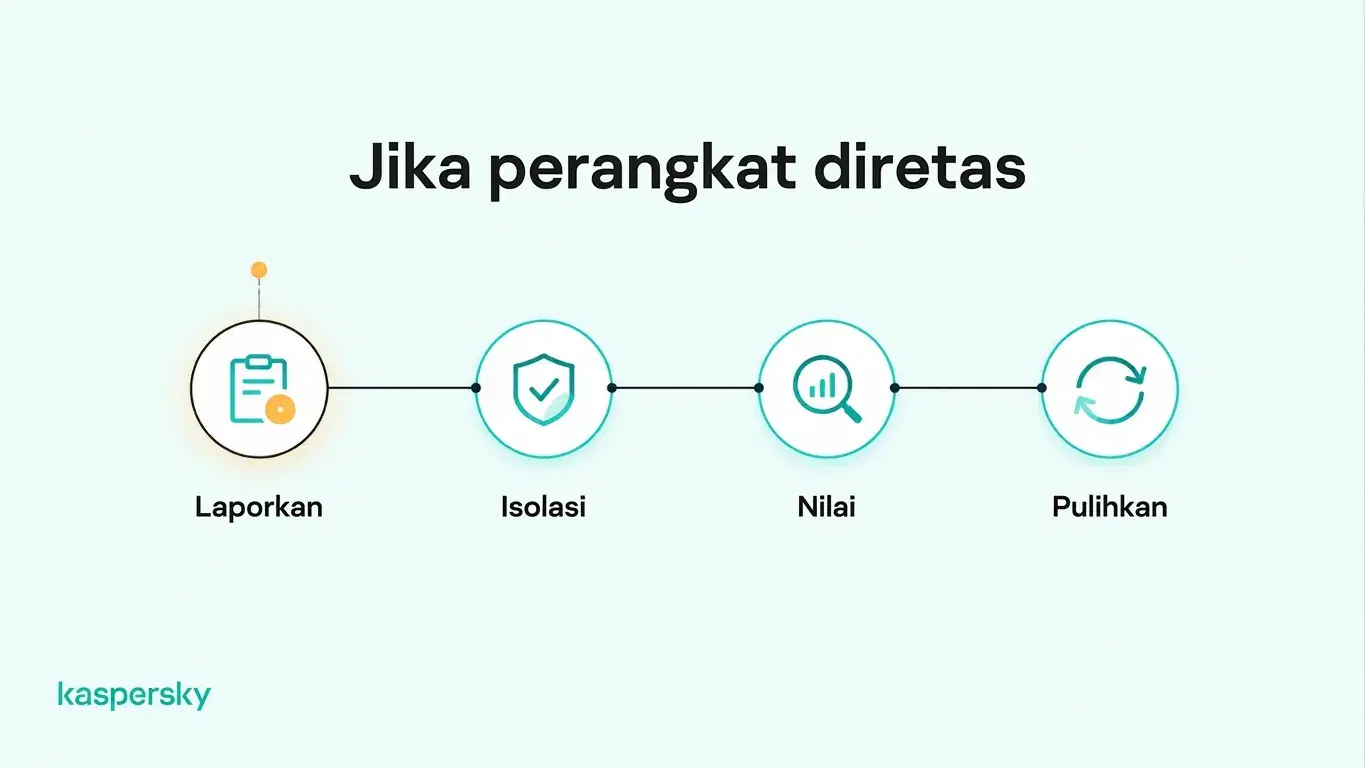
Karyawan harus melaporkan dugaan malware, akses tidak sah, atau laptop yang hilang atau dicuri segera. Pelaporan cepat memberi perusahaan lebih banyak waktu untuk membatasi akses dan melindungi akun yang terpengaruh.
Prioritas pertama adalah penahanan. Ini bisa meliputi pemblokiran sementara perangkat dari sistem perusahaan, mengeluarkan sesi aktif, mereset kredensial yang terpengaruh, atau mengisolasi perangkat yang mungkin terinfeksi malware.
Setelah ancaman langsung terkendali, perusahaan harus menilai apakah akun, file, atau sistem perusahaan terekspos. Periksa:
- Apakah file perusahaan disimpan di laptop tersebut
- Akun bisnis mana yang memiliki sesi aktif di perangkat
- Apakah terjadi login yang mencurigakan
- Apakah perangkat memiliki akses ke sistem sensitif atau layanan cloud.
Jika diduga ada malware, perangkat harus dibersihkan dan diperiksa sebelum melakukan perubahan kredensial penting pada perangkat itu. Perubahan akun sensitif sebaiknya dilakukan dari perangkat yang diketahui bersih.
Laptop pribadi yang dikompromikan sebaiknya hanya mendapatkan kembali akses ke sistem perusahaan setelah masalah keamanan terselesaikan dan perangkat kembali memenuhi persyaratan BYOD perusahaan. Dalam kasus laptop yang hilang atau dicuri, akun dan sesi yang terpengaruh harus tetap dibatasi sampai perusahaan yakin akses ke perusahaan aman.
Artikel terkait:
- Apa saja risiko kerentanan perangkat endpoint di lingkungan BYOD?
- Apa perbedaan utama antivirus personal vs bisnis?
- Apa praktik terbaik email yang penting untuk usaha kecil?
- "Bagaimana 'Panduan keamanan siber untuk usaha kecil' dapat membantu tim saya?"
Produk yang direkomendasikan:
FAQs
Bisakah pemberi kerja memantau laptop pribadi karyawan?
Ya, pemberi kerja dapat memantau kegiatan terkait pekerjaan atau pengaturan keamanan pada laptop pribadi, tergantung hukum yang berlaku dan kebijakan perusahaan. Pemantauan harus transparan, dibatasi pada kebutuhan bisnis yang sah, dan menghormati privasi karyawan.
Bisakah perusahaan menghapus data laptop pribadi karyawan dari jarak jauh?
Ya, beberapa alat manajemen perangkat memungkinkan perusahaan menghapus seluruh isi laptop, termasuk file pribadi. Alat lain dapat memilih hanya menghapus data bisnis. Karyawan harus memahami kemampuan ini sebelum menyetujui manajemen perangkat.
Siapa yang membayar perangkat lunak keamanan pada laptop pribadi karyawan?
Pemberi kerja seringkali membayar perangkat lunak keamanan yang diwajibkan pada laptop pribadi yang digunakan untuk kerja agar perlindungan konsisten. Namun, siapa yang bertanggung jawab atas biaya bergantung pada kebijakan perusahaan, perjanjian kerja, dan hukum yang berlaku.
Haruskah usaha kecil menyediakan laptop atau mengizinkan karyawan menggunakan perangkat sendiri?
Laptop milik perusahaan umumnya lebih disarankan ketika bisnis membutuhkan kontrol keamanan yang lebih besar atau menangani data sensitif. BYOD dapat menawarkan fleksibilitas dan biaya perangkat lebih rendah, asalkan perangkat pribadi memenuhi persyaratan keamanan perusahaan.