Apa itu keamanan aplikasi seluler?
Keamanan aplikasi seluler, atau keamanan aplikasi mobile, adalah praktik melindungi aplikasi seluler, data yang mereka proses, dan layanan yang terhubung dari akses tidak sah, penyalahgunaan, dan serangan dunia maya.
Ini penting karena aplikasi seluler sering dipakai untuk aktivitas sensitif seperti perbankan, belanja, pesan, dan akses ke sistem perusahaan. Kelemahan pada sebuah aplikasi dapat mengekspos informasi pribadi, kredensial login, data pembayaran, atau catatan perusahaan.
Keamanan aplikasi seluler berbeda dari keamanan perangkat seluler, yang berfokus pada perlindungan ponsel atau tablet itu sendiri. Juga berbeda dari privasi aplikasi, yang berkaitan dengan bagaimana data pribadi dikumpulkan dan dibagikan.
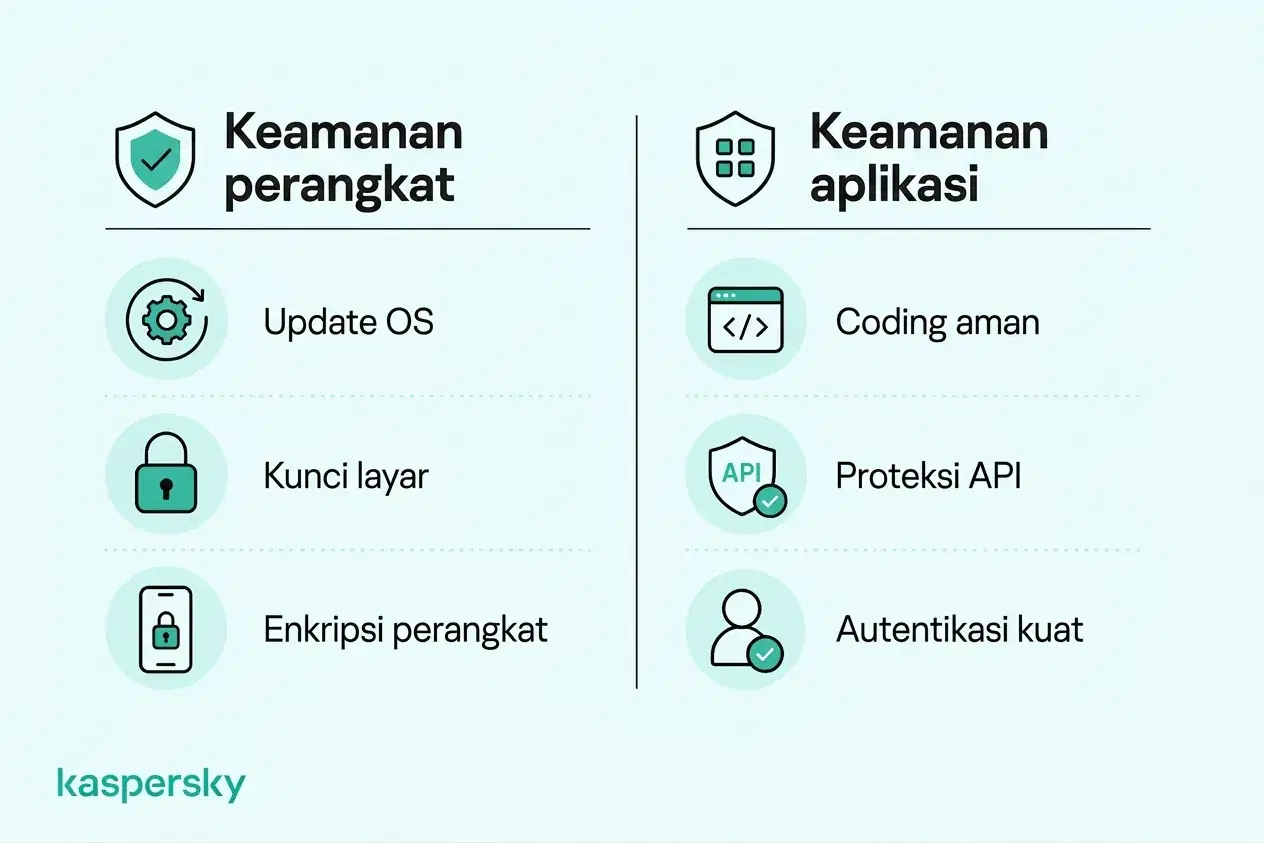
Tanggung jawab dibagi pula. Pengembang perlu membangun dan menguji aplikasi secara aman dan organisasi perlu mengelola akses serta melindungi sistem yang terhubung. Pengguna harus menjaga aplikasi tetap diperbarui serta melindungi akun dan data mereka.
- Keamanan aplikasi seluler melindungi aplikasi, data pengguna, dan layanan yang terhubung oleh aplikasi tersebut.
- Risiko umum meliputi penyimpanan data yang tidak aman, autentikasi lemah, APIs rentan, aplikasi berbahaya, dan komponen usang.
- Pengembang bertanggung jawab atas desain aman, pengkodean, pengujian, dan pemeliharaan.
- Pengguna dapat mengurangi risiko dengan memasang aplikasi tepercaya, meninjau izin, menjaga perangkat dan aplikasi tetap diperbarui, serta melindungi akun mereka.
- Perusahaan harus mengontrol akses ke aplikasi dan data perusahaan, terutama pada perangkat karyawan dan perangkat BYOD.
- Keamanan aplikasi seluler terkait dengan keamanan perangkat dan privasi, tetapi bukan hal yang sama.
Apa saja ancaman dan kerentanan paling umum pada aplikasi seluler?
Kerentanan adalah kelemahan pada aplikasi atau sistem pendukungnya. Metode serangan adalah cara kelemahan itu dieksploitasi. Konsekuensinya bisa berkisar dari kehilangan data hingga kerugian finansial yang hampir segera terjadi.
Risiko umum memengaruhi aplikasi Android dan iOS serta tumpang tindih dengan isu yang disorot dalam OWASP Mobile Top 10, termasuk penanganan data yang tidak aman, autentikasi lemah, komunikasi rentan, dan komponen perangkat lunak tidak aman. Kelemahan ini berpotensi memengaruhi mulai dari aplikasi perbankan dan belanja hingga platform pesan dan perangkat lunak bisnis.
Penyimpanan dan komunikasi data yang tidak aman
Informasi sensitif dapat terekspos jika aplikasi menyimpannya secara tidak aman di perangkat, mengirimnya melalui koneksi yang terlindungi lemah, atau bergantung pada APIs yang rentan.
Hal ini menempatkan informasi pribadi, kredensial login, detail pembayaran, dan data bisnis pada risiko. Aplikasi keuangan yang tidak aman berpotensi mengekspos rincian transaksi, atau aplikasi bisnis yang rentan dapat membocorkan catatan pelanggan atau dokumen rahasia.
Autentikasi dan kontrol akses yang lemah
Autentikasi yang buruk, penanganan sesi yang tidak aman, dan otorisasi yang lemah dapat memungkinkan penyerang mengakses akun atau informasi yang seharusnya tidak bisa mereka capai.
Akibatnya termasuk pengambilalihan akun, eskalasi hak istimewa, atau akses ke data pengguna lain. Di aplikasi belanja, ini bisa mengekspos informasi pembayaran tersimpan; di aplikasi bisnis, bisa memberi pengguna tidak berwenang akses ke catatan internal atau fungsi administratif.
Malware, pemodifikasian aplikasi, dan rekayasa balik
Ancaman seluler juga mencakup aplikasi berbahaya, spyware, Trojan perbankan, dan versi palsu dari aplikasi sah. Ini mungkin dirancang untuk mencuri kredensial, memantau aktivitas, atau mengalihkan pembayaran.
Rekayasa balik melibatkan analisis kode atau perilaku aplikasi untuk memahami cara kerjanya. Meski dapat mendukung penelitian keamanan yang sah, penyerang dapat menggunakannya untuk menemukan kelemahan atau melewati perlindungan. Pemodifikasian aplikasi berarti perubahan tidak sah yang dapat mengubah fungsi, mengompromikan kontrol keamanan, atau memfasilitasi penipuan. Selain aplikasi berbahaya, aplikasi sah pun dapat memiliki kerentanan yang dieksploitasi penyerang.
Perangkat lunak usang dan komponen rentan
Aplikasi sering bergantung pada SDKs, pustaka, dan komponen perangkat lunak pihak ketiga lainnya. Jika komponen ini usang atau tidak aman, mereka dapat memperkenalkan kelemahan meski kode aplikasi utama dirancang dengan baik.
Aplikasi yang belum ditambal dan komponen yang tidak lagi didukung sangat berisiko karena kerentanan yang sudah diketahui mungkin tetap bisa dieksploitasi. Masalah rantai pasokan perangkat lunak juga dapat memengaruhi banyak aplikasi sekaligus ketika mereka bergantung pada komponen pihak ketiga yang rentan yang sama.
Apa saja yang harus ada dalam daftar periksa keamanan aplikasi seluler?
Daftar periksa keamanan aplikasi seluler harus mencakup lima area inti: arsitektur dan izin, autentikasi dan otorisasi, penyimpanan data dan privasi, komunikasi jaringan dan APIs, serta integritas aplikasi dan pengujian.
Langkah-langkah ini harus dipertimbangkan sepanjang pengembangan dan pemeliharaan aplikasi. Pengembang dan organisasi yang mengoperasikan layanan seluler bertanggung jawab untuk menerapkannya, menggunakan kerangka kerja seperti standar verifikasi keamanan aplikasi seluler OWASP (MASVS) bersama panduan keamanan Android dan iOS.
Arsitektur dan izin yang aman
Aplikasi harus mengikuti prinsip hak istimewa paling sedikit. Beri komponen dan layanan hanya akses yang diperlukan saja.
Pengembang harus menghindari kata sandi tertanam, kunci API, dan rahasia lain, serta meminimalkan eksposur informasi sensitif yang tidak perlu. SDKs pihak ketiga dan dependensi harus dinilai kerentanannya sepanjang siklus hidup mereka dan arsitektur aplikasi harus membatasi dampak jika satu komponen terkena kompromi.
Autentikasi dan otorisasi
Autentikasi harus memverifikasi pengguna secara aman, sementara otorisasi harus mengontrol apa yang dapat diakses setiap pengguna. Keputusan akses penting harus ditegakkan di server daripada hanya mengandalkan aplikasi seluler saja.
Aplikasi harus mendukung MFA yang sesuai dan pemulihan akun yang aman. Token autentikasi harus dilindungi melalui penyimpanan aman dan manajemen sesi yang hati-hati agar pengguna tidak dapat mengakses informasi atau fungsi di luar izin mereka.
Penyimpanan data dan privasi yang aman
Enkripsi aplikasi seluler membantu melindungi informasi sensitif yang disimpan di perangkat dan sistem backend. Jika digabungkan dengan kontrol akses yang tepat dan manajemen kunci yang aman, enkripsi mengurangi risiko paparan data tidak sah.
Android Keystore dapat menyimpan kunci kriptografi dengan aman pada perangkat Android. iOS Keychain menyediakan penyimpanan terlindungi untuk kredensial dan potongan kecil data sensitif lainnya. Keduanya tidak boleh dijadikan alasan untuk menyimpan lebih banyak informasi daripada yang diperlukan.
Aplikasi juga harus meminimalkan pengumpulan dan retensi data yang tidak perlu serta mencegah data sensitif muncul di log, cadangan, notifikasi, atau antarmuka yang terekspos.
Komunikasi jaringan aman dan APIs
Komunikasi antara aplikasi dan server aplikasinya harus menggunakan HTTPS dengan TLS yang dikonfigurasi dengan tepat.
APIs harus mengharuskan autentikasi dan otorisasi yang aman serta memvalidasi permintaan di sisi server. Perlindungan tambahan terhadap penyadapan atau manipulasi mungkin diperlukan untuk aplikasi berisiko lebih tinggi, tetapi data sensitif tidak boleh dikirim melalui saluran yang tidak aman.
Integritas aplikasi dan pengujian keamanan
Kontrol integritas aplikasi membantu mendeteksi atau mencegah modifikasi tidak sah, sementara pengujian keamanan aplikasi seluler mengidentifikasi kerentanan sebelum penyerang dapat mengeksploitasinya. Kedua langkah ini membantu pengembang mengurangi risiko keamanan sepanjang siklus hidup aplikasi.
Obfuskasi kode, pemeriksaan integritas, dan perlindungan runtime dapat menyulitkan rekayasa balik dan pemodifikasian. Namun, langkah-langkah ini tidak dapat menjamin aplikasi kebal terhadap serangan.
Pengujian keamanan sebaiknya juga dibangun ke dalam proses pengembangan daripada ditunda sampai rilis. Ini dapat mencakup:
- SAST: memeriksa kode sumber atau binary untuk kelemahan keamanan.
- DAST: menguji aplikasi yang berjalan untuk perilaku yang dapat dieksploitasi.
- Penilaian kerentanan: mengidentifikasi dan memprioritaskan kelemahan yang diketahui.
- Uji penetrasi: mensimulasikan serangan realistis untuk menguji bagaimana kelemahan dapat dieksploitasi.
Pengujian harus diulang setelah perubahan signifikan pada aplikasi dan saat ancaman atau kerentanan baru muncul.
|
Area keamanan |
Pertanyaan verifikasi kunci |
|
Arsitektur dan izin |
Apakah aplikasi mengikuti prinsip hak istimewa paling sedikit? Apakah dependensi pihak ketiga dinilai kerentanannya? |
|
Autentikasi dan otorisasi |
Apakah pengguna diverifikasi secara aman? Apakah kontrol akses ditegakkan di server? |
|
Penyimpanan data dan privasi |
Apakah informasi sensitif dilindungi saat disimpan? Apakah pengumpulan data yang tidak perlu dihindari? |
|
Komunikasi jaringan |
Apakah koneksi aplikasi–server terenkripsi? Apakah APIs diamankan dengan baik? |
|
Integritas aplikasi dan pengujian |
Apakah aplikasi terlindungi dari risiko pemodifikasian yang relevan? Apakah pengujian keamanan dilakukan secara berkala? |
Bagaimana cara meningkatkan keamanan aplikasi seluler?
Keamanan aplikasi seluler bergantung pada bagaimana aplikasi dibangun dan bagaimana aplikasi digunakan. Pengembang bertanggung jawab untuk desain aman, pengkodean, pengujian, dan perlindungan backend, sementara individu dan bisnis dapat mengurangi risiko melalui pilihan aplikasi yang lebih aman, keamanan akun, pengelolaan izin, dan manajemen perangkat.
Perangkat lunak keamanan dapat menambah lapisan perlindungan terhadap ancaman tertentu, seperti malware, phishing, dan tautan berbahaya, tetapi tidak dapat memperbaiki kode aplikasi yang tidak aman atau kerentanan di sistem backend penyedia.
Praktik terbaik keamanan aplikasi seluler untuk individu
- Unduh aplikasi dari sumber tepercaya: Pilih toko aplikasi bereputasi, periksa pengembang, dan berhati‑hatilah terhadap berkas APK atau tautan instalasi yang tidak dikenal.
- Tinjau izin: Batasi akses yang tidak perlu ke lokasi, kontak, kamera, mikrofon, dan informasi sensitif lainnya.
- Jaga aplikasi tetap diperbarui: Pasang pembaruan aplikasi dan sistem operasi segera dan hapus aplikasi yang tidak digunakan atau tidak lagi didukung.
- Lindungi akun: Gunakan kata sandi unik, pengelola kata sandi, dan MFA jika tersedia.
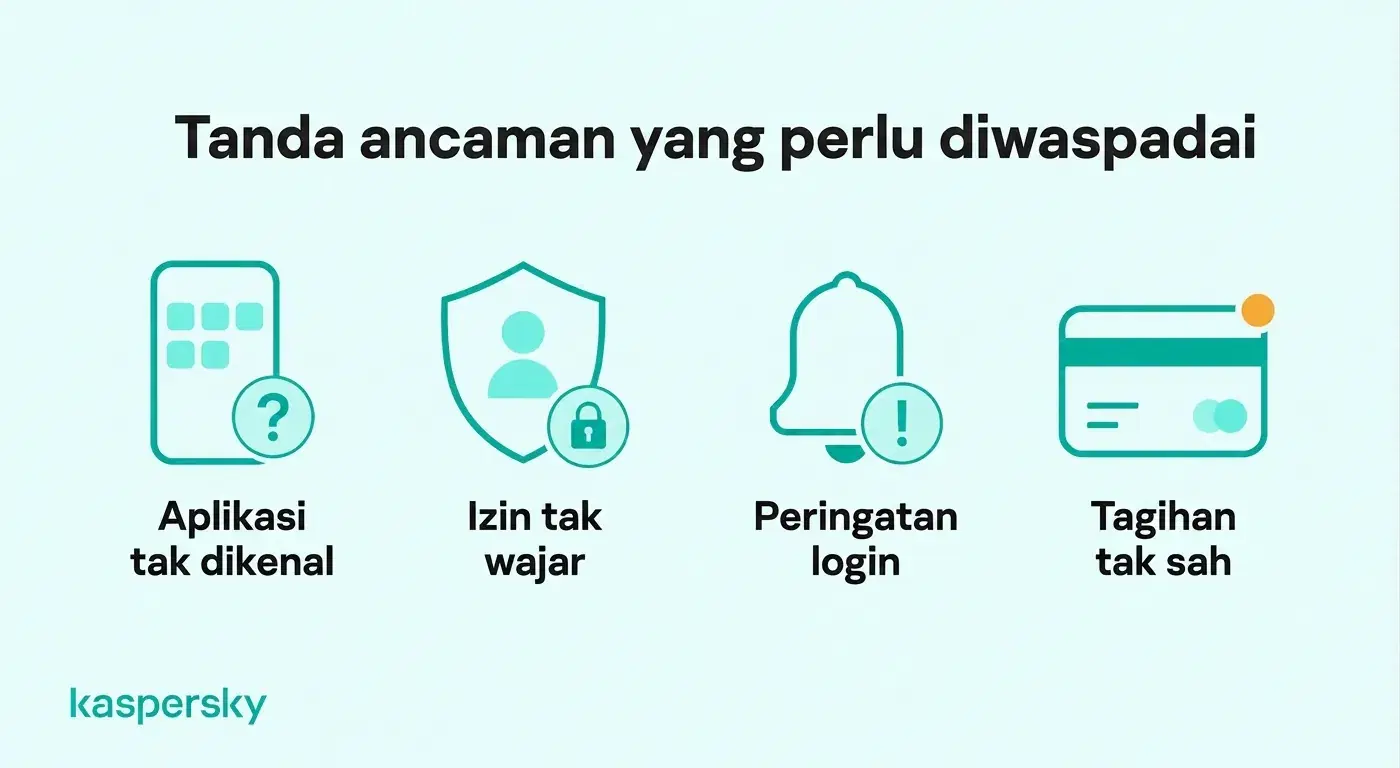
- Waspadai perilaku mencurigakan: Selidiki aplikasi yang tidak dikenal, permintaan izin yang tak terduga, notifikasi login yang aneh, atau aktivitas akun yang tidak sah.
- Gunakan perangkat lunak keamanan yang sesuai: Pilih perlindungan seluler bereputasi yang dapat membantu mendeteksi aplikasi berbahaya, percobaan phishing, dan tautan tidak aman, tergantung pada perangkat dan fitur yang didukung.
Diuji secara independen dan dianugerahi oleh laboratorium terkemuka industri.
Praktik terbaik keamanan aplikasi seluler untuk usaha kecil
Usaha kecil harus menggabungkan panduan kepada karyawan dengan kontrol atas aplikasi mana yang dapat mengakses informasi perusahaan.
- Kontrol penggunaan aplikasi: Tentukan aplikasi yang disetujui untuk mengakses sistem dan data bisnis.
- Amankan akun bisnis: Wajibkan MFA yang sesuai dan batasi izin karyawan sesuai tanggung jawab mereka.
- Kelola risiko seluler: Tetapkan persyaratan keamanan minimum untuk perangkat milik perusahaan dan BYOD yang mengakses aplikasi bisnis.
- Lindungi informasi perusahaan: Batasi akses yang tidak perlu ke data pelanggan, dokumen rahasia, dan layanan cloud yang terhubung.
- Latih karyawan: Bantu staf mengenali aplikasi berbahaya, tautan instalasi palsu, dan permintaan login yang mencurigakan.
- Gunakan langkah keamanan yang tepat: Gabungkan perlindungan endpoint, keamanan akun, kontrol akses, dan kesadaran karyawan daripada hanya mengandalkan satu lapisan perlindungan.
Kaspersky Small Office Security dapat mendukung keamanan siber usaha kecil yang lebih luas dengan melindungi perangkat dan akun bisnis yang didukung. Keamanan pemenang penghargaan dan tidak perlu tim IT.
Apa yang harus dilakukan jika sebuah aplikasi seluler dikompromikan?
Jika Anda curiga sebuah aplikasi seluler telah dikompromikan, hentikan penggunaan, amankan akun yang terpengaruh, dan periksa apakah informasi sensitif terekspos. Bertindak cepat dapat membantu membatasi akses tidak sah, kerugian finansial, dan kerusakan lebih lanjut.
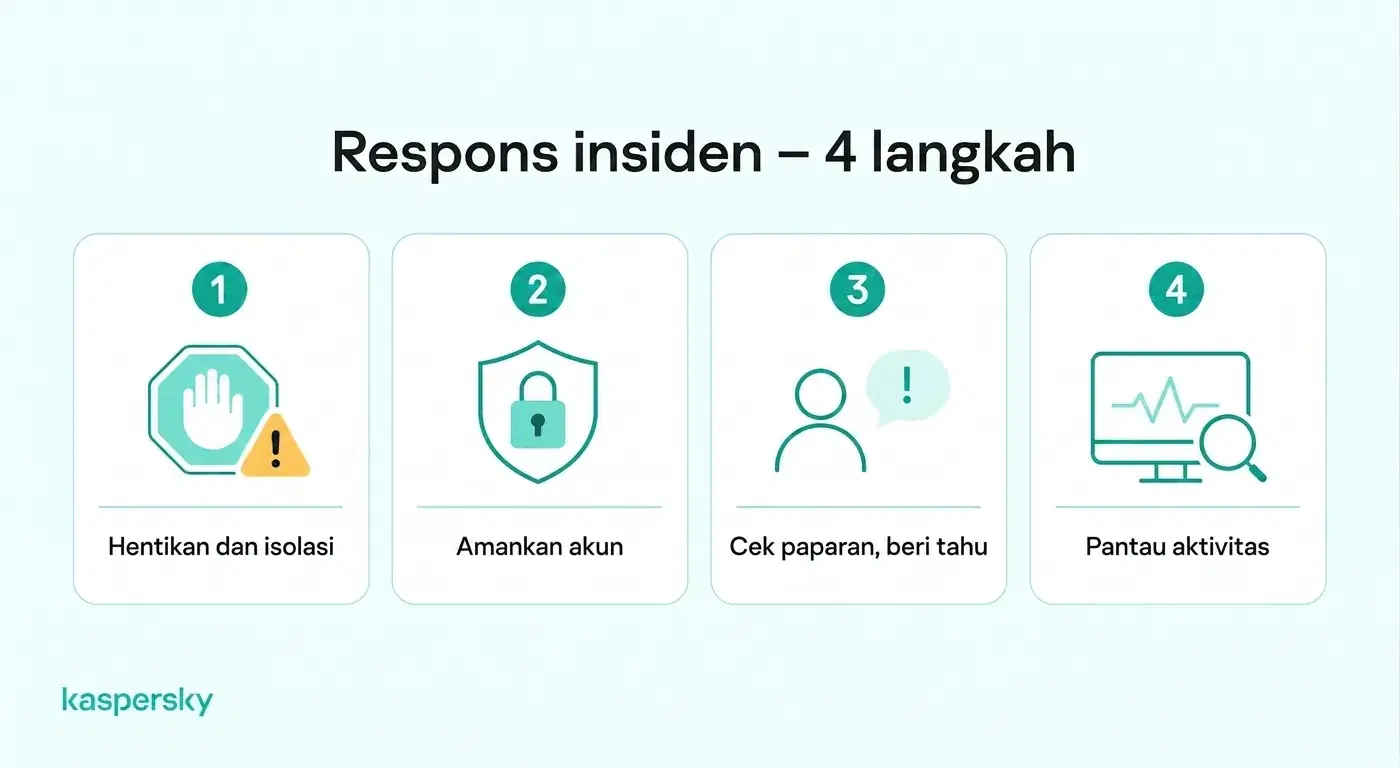
- Identifikasi aktivitas mencurigakan: Cari aplikasi yang tidak dikenal, permintaan izin tak terduga, peringatan keamanan, transaksi tidak sah, atau aktivitas akun yang tidak biasa.
- Kandangkan ancaman: Berhenti gunakan aplikasi yang terpengaruh. Jika dicurigai malware, putuskan perangkat dari internet bila perlu dan hapus atau isolasi aplikasi berbahaya.
- Amankan akun Anda: Gunakan perangkat tepercaya untuk mengubah kata sandi yang mungkin telah dikompromikan, cabut sesi aktif, dan aktifkan autentikasi multifaktor.
- Periksa ekspos informasi: Tentukan apakah detail pribadi, informasi pembayaran, kredensial login, atau catatan bisnis mungkin telah diakses.
- Beri tahu pihak terkait: Hubungi bank Anda jika informasi keuangan berisiko. Untuk aplikasi bisnis, laporkan insiden kepada administrator atau tim IT Anda.
- Pantau ancaman lanjutan: Amati login mencurigakan, transaksi tidak sah, dan tanda‑tanda kompromi yang berlanjut.
Artikel terkait:
- Bagaimana cara menghindari pencurian data?
- Apa saja tips terbaik untuk keamanan ponsel pintar pengguna?
- Apa tips keamanan Android penting untuk melindungi perangkat saya?
- Apa perbedaan utama keamanan Android vs iPhone?
Produk yang direkomendasikan:
FAQs
Bagaimana cara memastikan sebuah aplikasi seluler aman?
Tidak ada satu tanda tunggal yang membuktikan sebuah aplikasi aman. Indikator berguna meliputi pengembang bereputasi, pembaruan rutin, permintaan izin yang wajar, opsi login yang aman, dan distribusi melalui saluran tepercaya. Untuk aplikasi berisiko lebih tinggi, pengembang juga harus mengikuti standar yang diakui seperti OWASP MASVS.
Apa itu pemantauan ancaman aplikasi seluler?
Pemantauan ancaman aplikasi seluler melibatkan pengamatan sinyal dari aplikasi atau perangkat untuk mendeteksi aktivitas mencurigakan seperti pemodifikasian, penandatanganan kode yang tidak valid, permintaan API yang tidak biasa, aktivitas bot, atau tanda‑tanda serangan lain. Ini dapat membantu pengembang memahami bagaimana aplikasi menjadi target setelah rilis.
Apa perbedaan antara pengujian keamanan aplikasi seluler dan uji penetrasi?
Pengujian keamanan aplikasi seluler adalah proses yang lebih luas untuk memeriksa aplikasi terhadap kerentanan menggunakan metode seperti analisis statis, pengujian dinamis, tinjauan konfigurasi, dan pemeriksaan dependensi. Uji penetrasi lebih fokus pada simulasi serangan realistis untuk menentukan apakah kelemahan yang diidentifikasi benar‑benar dapat dieksploitasi.
Apa itu attestasi aplikasi seluler?
Attestasi aplikasi seluler menggunakan bukti yang disediakan oleh platform untuk membantu server menilai identitas dan integritas aplikasi. Bergantung pada mekanismenya, ini dapat membantu mendeteksi modifikasi tidak sah atau lingkungan mencurigakan, tetapi tidak dapat menjamin bahwa suatu aplikasi atau perangkat sepenuhnya aman.