Kebanyakan usaha kecil sudah melakukan beberapa pekerjaan keamanan, meskipun itu bukan pekerjaan resmi siapa pun. Keamanan siber (cybersecurity) alihdaya berarti membayar perusahaan luar untuk mengambil alih sebagian atau seluruh pekerjaan tersebut, mulai dari memasang pembaruan hingga memantau percobaan masuk yang mencurigakan. Ini berbeda dengan membeli perangkat lunak keamanan yang dapat Anda jalankan sendiri.
Apa itu alihdaya keamanan siber?
Sebuah bisnis yang mengalihdayakan keamanan sibernya membayar penyedia layanan luar untuk menangani sebagian atau semua pekerjaan keamanan. Itu bisa mencakup memantau peringatan, mengelola perangkat dan teknologi keamanan, menjalankan pemindaian kerentanan, dan tanggap insiden.
Ada dua jenis penyedia yang menangani sebagian besar pekerjaan ini:
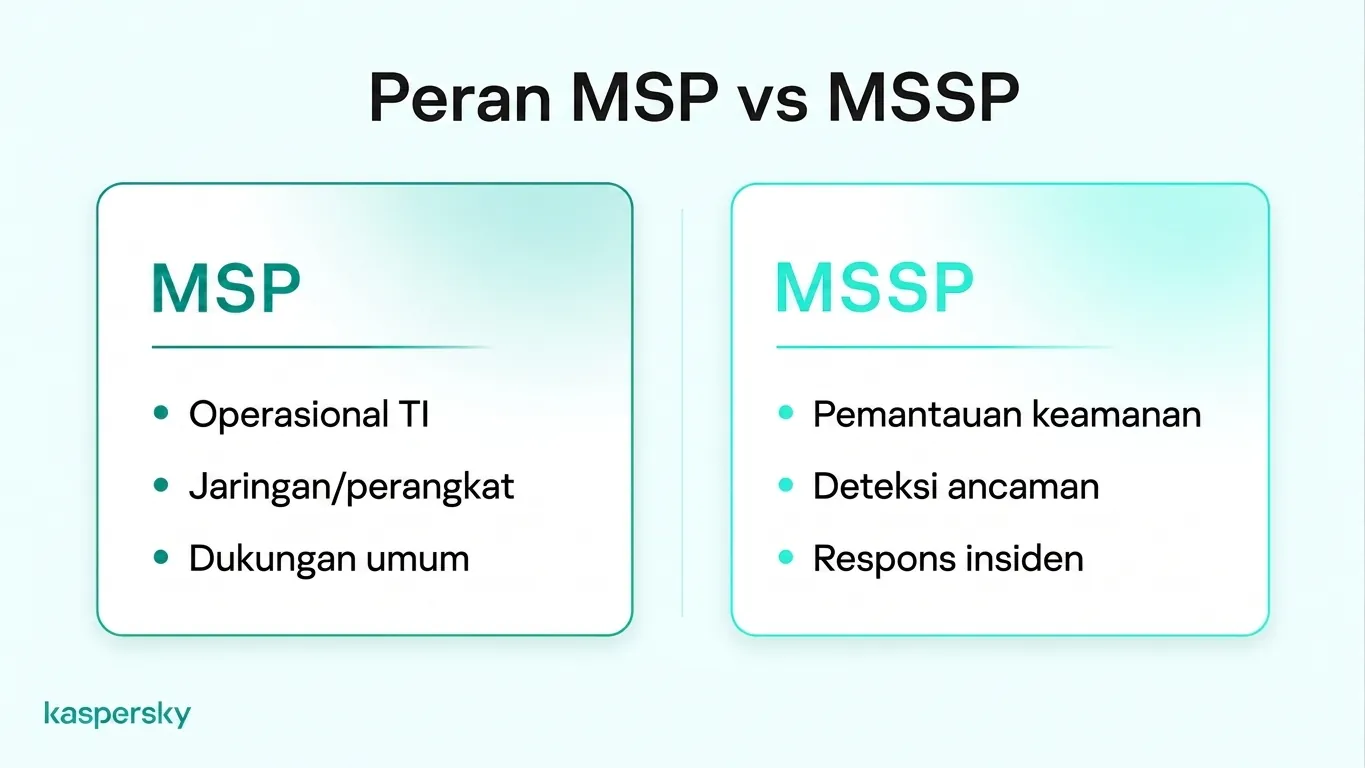
- Sebuah managed service provider (MSP) menjalankan operasi TI harian, seperti menyiapkan komputer, merawat jaringan, dan memperbaiki masalah. MSP adalah jalur umum untuk alihdaya operasi TI bagi usaha kecil.
- Sebuah managed security service provider (MSSP) fokus pada keamanan informasi, dengan layanan yang dapat mencakup deteksi ancaman, pemantauan di luar jam kantor, dan tanggap insiden.
Usaha kecil biasanya memilih salah satu dari tiga pengaturan:
- DIY, atau ditangani secara internal, berarti staf Anda sendiri menangani semuanya, menggunakan perangkat lunak keamanan dan waktu mereka.
- Keamanan yang dialihdayakan berarti penyedia, biasanya MSP atau MSSP, melakukan pekerjaan itu sebagai gantinya.
- Pengaturan hibrida membagi pekerjaan antara DIY dan alihdaya.
Anda tidak harus mengalihdayakan semua aspek keamanan. Bisnis bisa mengalihdayakan satu tugas, seperti pemeriksaan keamanan tahunan atau bantuan setelah serangan, dan mengelola sisanya secara internal.
- Banyak usaha kecil dapat menangani perlindungan sehari-hari sendiri dengan perangkat lunak keamanan, pemilik tugas yang jelas untuk setiap pekerjaan, dan pemeriksaan rutin.
- Menjalankan perangkat lunak keamanan sendiri tidak selalu berarti harus menyewa penyedia layanan terkelola.
- Sebuah MSSP mengkhususkan diri pada keamanan, sementara MSP terutama merawat operasi TI sehari-hari.
- Alihdaya dapat menambah keahlian dan pemantauan, tetapi bisnis Anda tetap bertanggung jawab atas akses, pelatihan staf, dan data pelanggan.
- Harga alihdaya biasanya bergantung pada ukuran bisnis, jumlah perangkat, cakupan layanan, kebutuhan dukungan, dan seberapa kompleks pengaturan operasi TI Anda.
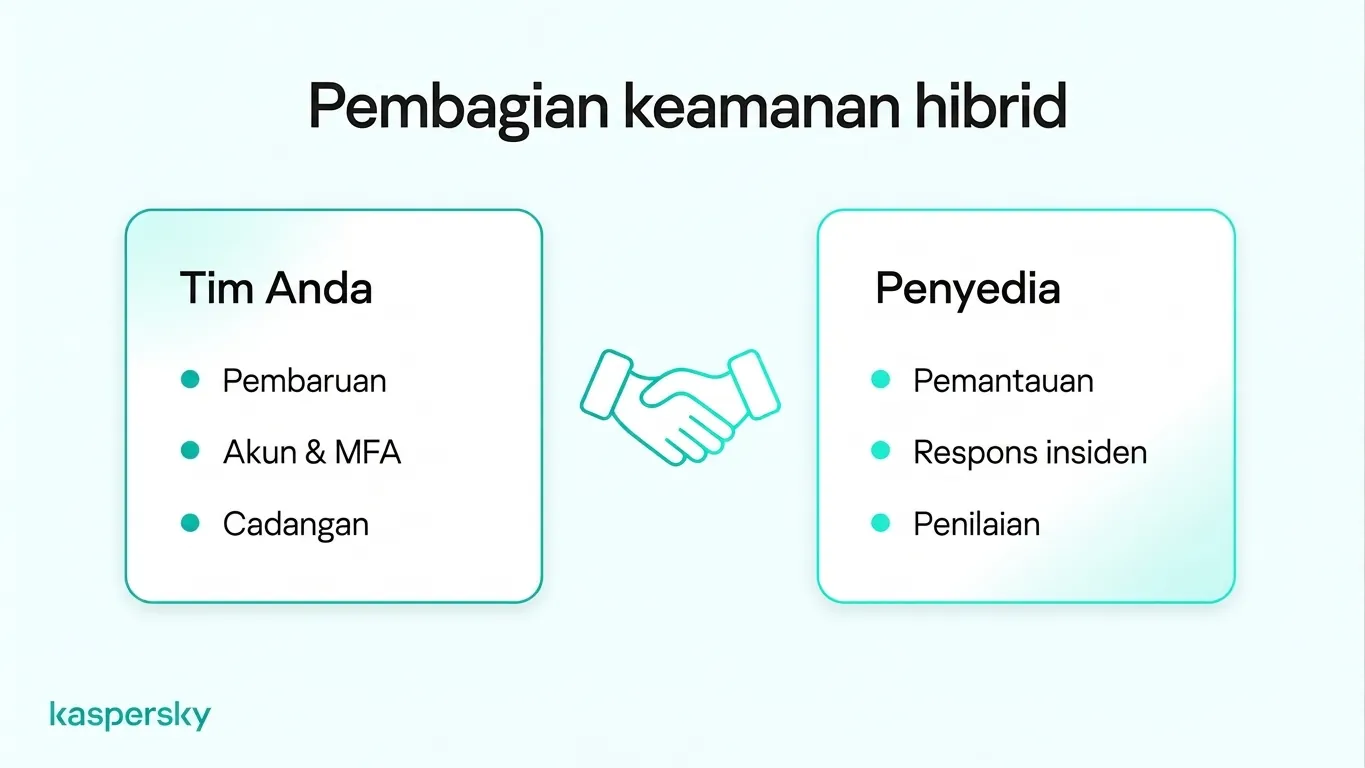
- Dengan pengaturan hibrida, staf menjalankan keamanan rutin sementara spesialis luar menangani penilaian atau insiden serius.
Bisakah usaha kecil menangani keamanan siber sendiri?
Banyak usaha kecil menjalankan keamanan komputer sendiri tanpa pakar khusus di staf. Ini bisa efektif untuk pengaturan sederhana, seperti beberapa laptop, email berbasis cloud, dan tanpa server di lokasi.
Apa yang dibutuhkan untuk keamanan siber yang ditangani secara internal?
Untuk menjalankan keamanan siber internal, usaha kecil biasanya perlu seseorang dengan pengetahuan teknis dasar, waktu rutin yang dialokasikan untuk pekerjaan keamanan, pemilik tugas yang jelas untuk setiap pekerjaan, dan perangkat lunak keamanan yang melindungi semua perangkat perusahaan.
Tim kecil sering melewatkan poin ketiga, dan tugas tanpa penanggung jawab langsung menjadi terabaikan. Setiap tugas perlu ada orang yang bertanggung jawab—siapa yang memasang pembaruan, siapa yang menyiapkan akun baru, dan siapa yang menangani peringatan.
Banyak produk keamanan bisnis memungkinkan tim kecil mengelola perlindungan melalui dasbor terpusat. Ini mempermudah pemeriksaan keamanan perangkat, menerapkan pembaruan, dan mengatur pengaturan tanpa harus menangani setiap tugas satu per satu.
Di mana keamanan siber internal bisa kekurangan?
Alihdaya keamanan siber internal dapat kekurangan keahlian dan ketersediaan. Tim kecil mungkin tidak memiliki kemampuan untuk menemukan serangan yang tersamar dengan baik atau menahan ransomware, dan peringatan yang masuk pada malam hari atau akhir pekan bisa terlewat.
Orang yang bertanggung jawab atas keamanan biasanya juga memiliki pekerjaan lain. Jika ia cuti ketika peringatan datang, peringatan itu mungkin tidak ditangani sampai beberapa hari kemudian. Selain itu, jika terjadi insiden serius, mereka mungkin tidak memiliki keterampilan yang diperlukan untuk mengetahui apa yang diakses penyerang, dan apa yang harus diberitahukan kepada pelanggan atau regulator.
Tugas keamanan siber apa yang bisa ditangani usaha kecil secara internal?
Sebagian besar usaha kecil dapat menangani perlindungan perangkat sehari-hari, keamanan akun, pelatihan phishing (penipuan lewat surel atau situs palsu), dan cadangan (backups) secara internal. Tugas-tugas ini mengikuti rutinitas tertentu, dan perangkat lunak keamanan bisnis mengotomatiskan banyak di antaranya, dari pemindaian terjadwal hingga pemasangan pembaruan.
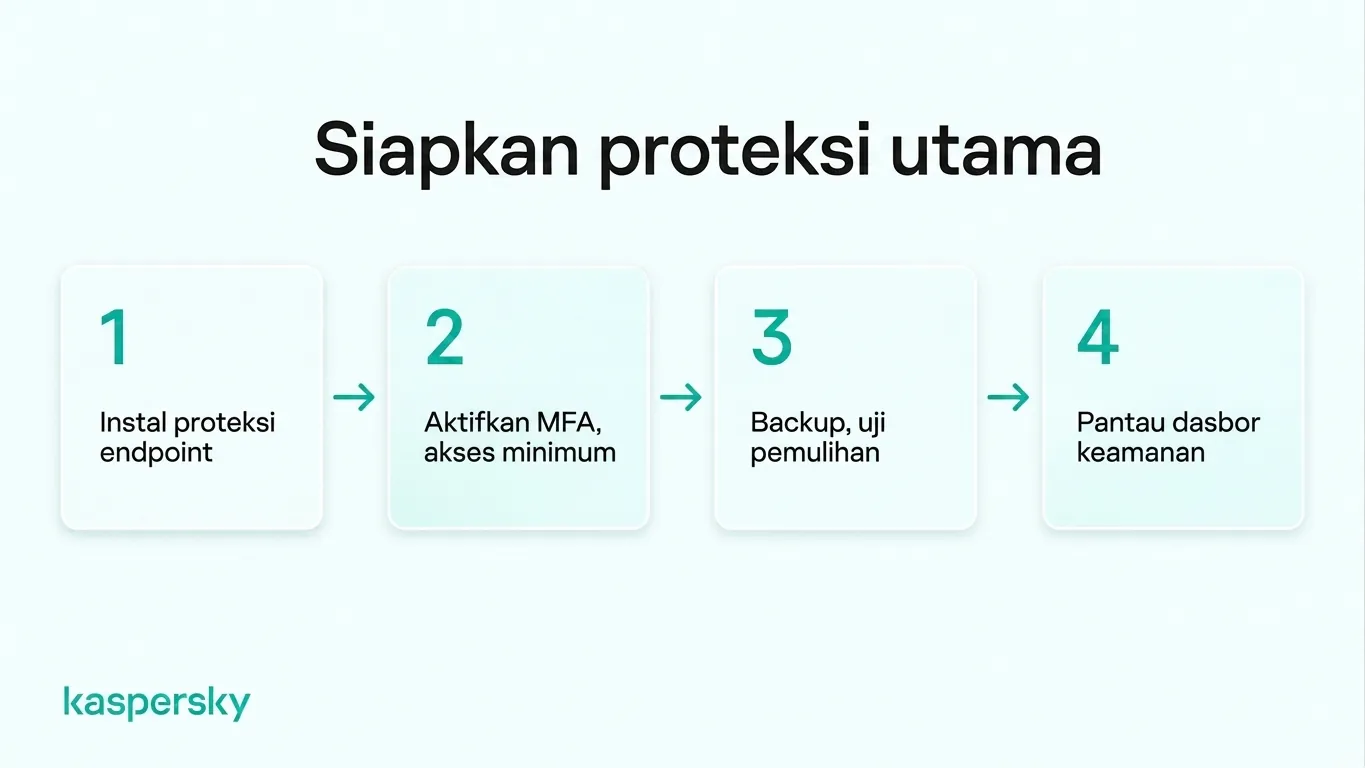
Sebuah usaha kecil biasanya dapat menutup dasar-dasarnya dengan empat langkah ini:
- Pasang perangkat lunak keamanan (Small Office Security trial link) di setiap komputer dan ponsel. Ini bisa memblokir malware yang dikenal, menandai unduhan berisiko, dan memperingatkan tentang situs phishing. Aktifkan pembaruan otomatis juga. Banyak serangan memanfaatkan kerentanan yang sudah diperbaiki oleh patch. Jika staf memakai ponsel pribadi untuk pekerjaan, tentukan perangkat mana yang boleh mengakses data perusahaan.
- Gunakan otentikasi multi‑faktor (MFA) untuk email, perbankan, dan aplikasi cloud. Password yang dicuri kemudian lebih kecil kemungkinan cukup untuk masuk. Berikan setiap orang akses hanya sesuai kebutuhan perannya, dan cabut akses pada hari terakhir mereka bekerja. Penyegaran singkat tentang phishing sekali atau dua kali setahun dapat membantu staf mengenali salah satu ancaman paling umum.
- Atur rutinitas cadangan dan periksa bahwa cadangan berfungsi. Simpan setidaknya satu salinan offline atau terpisah dari jaringan utama, dan uji pemulihan setiap beberapa bulan. Lalu buat rencana satu halaman untuk laptop yang dicuri atau serangan ransomware. Rencana itu harus menyebut siapa yang harus dihubungi, apa yang harus diputuskan, dan di mana letak cadangan.
- Pantau dasbor pusat. Banyak solusi keamanan bisnis menyediakan dasbor untuk memeriksa perlindungan perangkat, mengelola pembaruan, dan meninjau peringatan keamanan. Periksa laporan rutin, pembaruan yang gagal, dan masa berlaku lisensi secara teratur, tetapi pastikan peringatan kritis ditinjau segera dan tidak hanya menunggu pemeriksaan mingguan yang terjadwal.
Diuji secara independen dan dianugerahi oleh laboratorium terkemuka industri.



Apa kelebihan dan kekurangan alihdaya keamanan siber?
Penyedia luar dapat membawa keahlian khusus, alat keamanan tambahan, mengurangi beban kerja staf, dan memberi kepastian bahwa profesional menangani keamanan. Kelemahannya adalah ketergantungan pada penyedia, kontrol yang lebih terbatas, dan kemungkinan celah dalam cakupan kontrak.
Analis dari sebuah MSSP menangani serangan di banyak organisasi dan mungkin mengenali ancaman yang belum pernah ditemukan staf internal. Beberapa penyedia juga menawarkan pemantauan berkelanjutan dan kemampuan tanggap insiden yang sulit dipertahankan oleh usaha kecil sendiri. Alihdaya keamanan TI dapat mengurangi kebutuhan untuk merekrut spesialis keamanan siber dedikasi.
Namun, setelah penyedia menjalankan keamanan Anda, Anda bergantung pada staf mereka, waktu responsnya, dan keputusan mereka, dan kualitas layanan dapat bervariasi antar penyedia. Anda juga perlu memeriksa kontrak untuk melihat apa yang dicakup. Misalnya, penyedia yang merawat laptop Anda mungkin tidak mencakup akun cloud yang menyimpan data pelanggan Anda.
Berikut perbandingan internal vs. alihdaya:
|
Faktor |
DIY (ditangani secara internal) |
Dialihdayakan |
|
Keahlian |
Terbatas sesuai pengetahuan staf Anda |
Akses ke spesialis keamanan, tergantung penyedia |
|
Fleksibilitas |
Mengubah alat atau rutinitas kapan pun Anda memilih |
Perubahan mungkin memerlukan persetujuan penyedia atau pembaruan kontrak |
|
Upaya administratif |
Waktu staf setiap minggu |
Pekerjaan rutin berkurang, tetapi perlu waktu untuk mengelola penyedia |
|
Kontrol |
Kontrol langsung atas pengaturan dan akses |
Kontrol bersama, tergantung cakupan kontrak |
|
Ketersediaan |
Biasanya jam kerja |
Dapat termasuk pemantauan 24/7, tergantung paket |
Alihdaya juga membutuhkan koordinasi internal. Bisnis Anda memerlukan seseorang yang dapat meninjau pekerjaan penyedia, menyetujui keputusan keamanan penting, dan mengoordinasikan tanggapan jika terjadi insiden.
Berapa biaya alihdaya keamanan siber dibandingkan dengan keamanan internal?
DIY keamanan siber biasanya melibatkan langganan perangkat lunak dan waktu staf, sementara alihdaya menambah biaya penyedia tetapi dapat mengurangi beban internal. Mana yang lebih murah tergantung pada ukuran bisnis Anda, jumlah perangkat, kebutuhan keamanan, dan layanan yang disertakan.
Penyedia biasanya mengenakan biaya bulanan per perangkat atau per pengguna, tetapi dua perusahaan dengan ukuran sama tetap bisa mendapat penawaran yang berbeda. Paket yang hanya mencakup pembaruan dan antivirus biasanya lebih murah daripada paket dengan pemantauan 24/7 dan tanggap insiden. Kantor tambahan, staf jarak jauh, dan server di lokasi juga menambah biaya, sehingga daftar harga generik tidak menunjukkan biaya riil keamanan siber untuk usaha kecil.
DIY menghemat biaya penyedia, tetapi jam kerja staf yang dipakai untuk keamanan tetap menimbulkan biaya bagi bisnis karena waktu itu diambil dari pekerjaan lain.
|
Item biaya |
DIY |
Dialihdayakan |
|
Biaya berulang |
Lisensi perangkat lunak keamanan |
Biaya bulanan MSP atau MSSP, sering per perangkat atau pengguna |
|
Penyiapan |
Waktu staf untuk instalasi dan konfigurasi |
Biaya onboarding, ditambah waktu staf saat serah terima |
|
Administrasi berkelanjutan |
Jam staf untuk pembaruan, peringatan, dan pemeriksaan |
Waktu staf untuk meninjau laporan dan mengelola penyedia |
|
Tanggap insiden |
Bantuan spesialis dibeli bila diperlukan |
Termasuk atau ditagihkan terpisah, tergantung kontrak |
|
Pekerjaan spesialis sesekali |
Penilaian atau audit dibeli bila perlu |
Terkadang termasuk, terkadang tambahan |
Untuk membandingkan kedua opsi secara adil, buat daftar apa yang perlu Anda lindungi terlebih dahulu seperti perangkat, akun, dan data. Catat tugas yang staf Anda dapat tangani, dan minta penawaran untuk tugas yang tersisa. Lalu jumlahkan satu tahun lisensi perangkat lunak, waktu staf, dan biaya penyedia untuk setiap pilihan.
Kapan usaha kecil harus mengalihdayakan keamanan siber?
Penyedia masuk akal ketika pengaturan Anda membutuhkan lebih banyak keterampilan atau jam kerja daripada yang dapat diberikan tim Anda. Banyak bisnis tanpa spesialis operasi TI memilih untuk tetap menangani keamanan TI secara internal.
Situasi apa yang memerlukan keahlian luar?
Bisnis cenderung membutuhkan keahlian luar ketika pengaturan TI mereka kompleks, ketika aturan industri mengatur persyaratan keamanan tertentu, atau ketika insiden serius, seperti ransomware atau pelanggaran data, membutuhkan bantuan spesialis untuk menahan dampak.
Praktik medis dengan rekam medis pasien, atau toko online yang menerima pembayaran kartu, mungkin harus memenuhi aturan tentang kontrol keamanan, pencatatan, atau pengujian. Saat serangan terjadi, spesialis tanggap insiden dapat membantu menahan kerusakan, menjaga bukti, dan menentukan data apa yang diakses atau dicuri. Banyak tim kecil tidak memiliki keterampilan tersebut, sehingga mereka mungkin tidak siap merespons dengan baik saat serangan terjadi.
Bagaimana memutuskan antara keamanan internal dan alihdaya?
Bandingkan apa yang tim Anda bisa tangani dengan apa yang bisnis Anda butuhkan: keterampilan dan jam yang dibutuhkan pengaturan Anda, aturan industri yang berlaku, dan anggaran Anda. Pertahankan tugas yang staf dapat tangani sendiri, dan minta penawaran untuk sisanya.
Tanyakan pada diri sendiri:
- Apakah ada seseorang di staf yang bisa mengonfigurasi perangkat lunak keamanan, membaca peringatan, dan mengenali sesuatu yang tampak salah?
- Apakah orang itu punya beberapa jam tiap minggu untuk keamanan, terlindungi dari tugas lain?
- Apakah Anda menjalankan server sendiri, beberapa lokasi, atau tenaga kerja jarak jauh yang besar?
- Apakah pelanggan, perusahaan asuransi, atau regulator mengharapkan kontrol tertentu atau pengujian rutin?
- Apakah penyedia akan lebih murah daripada waktu staf yang dibutuhkan?
Jika tim Anda memiliki keterampilan dan waktu untuk mengelola keamanan sehari-hari, DIY mungkin cukup. Jika Anda hanya perlu bantuan untuk tugas tertentu, pendekatan hibrida dapat memberi keahlian tambahan tanpa kontrak layanan penuh. Alihdaya berkelanjutan mungkin lebih masuk akal ketika kebutuhan keamanan terus-menerus melebihi kemampuan atau ketersediaan tim Anda.
Contoh usaha kecil
Firma pembukuan
Firma empat orang ini bekerja dengan laptop, email berbasis cloud, dan drive bersama online, tanpa server untuk dipelihara. Salah satu mitra menghabiskan satu jam setiap Jumat memeriksa dasbor keamanan dan memastikan cadangan minggu lalu berjalan. Dengan perangkat lunak keamanan dan MFA di setiap akun, firma ini mungkin tidak memerlukan bantuan luar sama sekali.
Praktik arsitektur
Sebuah praktik 15 orang menjalankan server file sendiri, dan beberapa arsitek bekerja dari rumah dan terhubung ke server secara jarak jauh. Dalam contoh ini, manajer kantor menangani pemeriksaan harian, tetapi belum ada yang memeriksa apakah staf terhubung ke server dengan aman. Spesialis dapat meninjau pengaturan keamanan sekali setahun untuk menemukan celah seperti ini, tanpa praktik menandatangani kontrak bulanan.
Penjual online
Penjual ini memiliki 40 staf, menerima pembayaran kartu, dan menjalankan beberapa sistem cloud. Perangkat lunak keamanannya menandai lebih banyak peringatan tiap hari daripada yang dapat ditinjau oleh tim operasi TI dua orang, dan toko onlinenya harus selalu tersedia. Di sini, alihdaya keamanan terkelola untuk usaha kecil mungkin pilihan yang lebih praktis, karena menambah pemantauan penuh waktu dan tanggap insiden.
Bisakah usaha kecil menggabungkan keamanan internal dan alihdaya?
Usaha kecil dapat menggabungkan keduanya dalam pengaturan hibrida, di mana staf menangani tugas rutin seperti pembaruan, akun, dan cadangan. Spesialis luar menangani pekerjaan yang tim tidak memiliki keterampilan atau waktu untuk melakukannya, seperti pemantauan atau tanggap insiden.
Setujui siapa melakukan apa sebelum Anda menandatangani kontrak. Kontrak harus mencantumkan perangkat dan akun mana yang dicakup penyedia dan tugas mana yang tetap di staf Anda. Kontrak juga harus menyebutkan siapa menghubungi siapa saat peringatan perlu eskalasi, dan waktu respons yang disepakati penyedia.
Jika Anda sudah membayar MSP, gunakan pembagian kerja yang sama untuk meninjau kontrak Anda. Buat daftar apa yang Anda bayar, dan tandai layanan yang Anda gunakan. Periksa tugas mana yang staf Anda dapat tangani sendiri, dan cari celah seperti ponsel staf atau perangkat baru yang tidak dicakup penyedia. Juga berguna untuk menanyakan bagaimana penyedia melaporkan pengelolaan keamanan yang dialihdayakan, sehingga Anda dapat melihat apa yang mereka lakukan setiap bulan.
Artikel terkait:
- Bagaimana menyederhanakan keamanan TI untuk bisnis tanpa tim operasi TI
- Panduan komprehensif keamanan siber untuk usaha kecil
- Keamanan email untuk usaha kecil
- Apa perbedaan utama antara EDR dan antivirus?
Produk yang direkomendasikan:
- Kaspersky Small Office Security
- Download Kaspersky Small Office Security Free trial
- Download a free 30-day trial of our Premium plan
FAQs
Bisakah Anda memulai dengan keamanan internal dan beralih ke layanan terkelola nanti?
Bisa. Banyak penyedia menerima bisnis yang sudah menjalankan keamanan sendiri. Daftar perangkat, akun, dan pengaturan keamanan yang diperbarui dapat mempercepat serah terima, walaupun beberapa penyedia mungkin ingin mengganti alat Anda saat ini.
Bagaimana tahu apakah penyedia layanan keamanan terkelola menjalankan tugasnya dengan baik?
Periksa laporannya terhadap tingkat layanan dalam kontrak Anda, seperti waktu respons yang disepakati. Laporan yang baik menunjukkan peringatan yang ditangani, pembaruan yang diterapkan, dan insiden yang diselidiki. Respons lambat, ringkasan yang samar, atau perangkat yang hilang dari catatannya bisa menjadi tanda adanya celah.
Tanggung jawab keamanan siber apa yang tetap ada pada bisnis Anda setelah alihdaya?
Bisnis Anda tetap bertanggung jawab untuk melindungi data pelanggan, mengelola akses karyawan, melatih staf, dan memenuhi persyaratan keamanan yang berlaku. Mengalihdayakan tugas teknis tidak menghilangkan tanggung jawab ini, meskipun penyedia Anda mungkin juga memiliki kewajiban hukum dan kontraktual.
Apakah usaha kecil perlu pusat operasi keamanan?
Biasanya tidak memiliki SOC sendiri. SOC adalah tim yang memantau dan menanggapi peringatan keamanan sepanjang waktu. Hanya sedikit usaha kecil yang dapat menyiagakan tim semacam itu, sehingga yang membutuhkan cakupan 24/7 biasanya membelinya melalui MSSP.